Browserdaten gezielt speichern, prüfen und wieder entfernen
Von der Wahl des Speichers bis zur verlässlichen Rücksetzung: Ein begrenztes JavaScript-Modul mit tatsächlich ausgeführten Prüfungen.
Eine Webseite soll sich einen gewünschten Zeilenabstand merken. Nach dem nächsten Aufruf erscheint dieselbe übersichtliche Tabelle. Diese kleine Komfortfunktion klingt nach zwei JavaScript-Zeilen. Zu einer verlässlichen Umsetzung gehören jedoch weitere Entscheidungen: Welche Daten werden gespeichert? Wie lange gelten sie? Was geschieht bei einem Fehler? Und wie entfernt die Anwendung ihre eigene Wahl ohne fremde Funktionen derselben Domain zu beschädigen?
Für eine kleine unkritische Anzeigepräferenz kann localStorage passen. Der Speicher ersetzt weder eine Benutzerdatenbank noch eine sichere Sitzung oder ein Backup. Dieser Leitfaden entwickelt eine begrenzte Einstellung für die Tabellendichte. Er verbindet ein vollständiges Speichermodul mit überprüfbaren Zuständen, nachvollziehbarer Fehlerbehandlung und einer klaren Löschstrategie. Technischer Quellenstand und rechtliche Einordnung für Deutschland und die EU: 9. November 2026.
Zuerst den Zweck und die Folgen eines Verlusts festlegen
Die entscheidende Frage lautet nicht, wie viele Megabyte ein Browser zulässt. Entscheidend ist, was ein fehlender Eintrag fachlich bedeutet. Geht lediglich ein bevorzugter Zeilenabstand verloren, kann die Anwendung mit einem sinnvollen Standard fortfahren. Verschwindet dagegen der einzige Entwurf einer umfangreichen Bestellung, entsteht ein ernstes Problem. Dieselbe Schnittstelle führt deshalb je nach Inhalt zu völlig unterschiedlichen Anforderungen an Wiederherstellung und Kommunikation.
Unser Lernfall enthält zwei erlaubte Werte: compact und comfortable. Die sichtbaren Schaltflächen heißen „Kompakt“ und „Großzügig“. Ohne gültige eigene Wahl verwendet die Tabelle großzügige Abstände. Ein fehlgeschlagener Schreibversuch darf die aktuelle Ansicht trotzdem umstellen. Die Meldung muss dann sagen, dass diese Ansicht geändert wurde und die Wahl nicht gespeichert werden konnte. Das ist eine konkrete Information für die Person, die sonst beim nächsten Aufruf eine unerwartete Darstellung bekäme.
Eine solche Zweckbeschreibung verhindert den späteren schleichenden Ausbau zu einem Sammelspeicher. Namen, Kontakttexte, Zahlungsangaben und Anmeldetoken gehören nicht in denselben Einstellungsdatensatz. Auch eine zufällige Kennung kann zusätzliche Zwecke ermöglichen. Für die Tabellendichte ist sie schlicht unnötig. Die kleinste ausreichende Datenstruktur erleichtert technische Prüfung, rechtliche Bewertung und verständliche Rücksetzung zugleich.
Die Speichermöglichkeiten anhand der Aufgabe vergleichen
Die folgende Auswahl ist eine Architekturhilfe für unterschiedliche Aufgaben. Sie ist keine Rangliste der Sicherheit. Jede Variante benötigt eine eigene Prüfung der Zugriffe, des Verlustverhaltens und der tatsächlich gespeicherten Informationen.
| Variante | Geeignete Aufgabe | Wesentliche Grenze |
|---|---|---|
| Arbeitsspeicher des Dokuments | Vorübergehende Ansicht | Nach einem Neuladen normalerweise verloren |
sessionStorage | Kleiner Zustand einer Seitensitzung | Zusätzliche Trennung nach oberstem Browserkontext beachten |
localStorage | Kleine textbasierte Präferenz | Keine eingebaute fachliche Ablaufzeit |
| IndexedDB | Größere strukturierte Bestände mit Transaktionen | Schema, Migration und Fehlerbehandlung erforderlich |
| Server mit passender Sitzung | Verbindlicher Kontostand oder geräteübergreifende Einstellung | Authentifizierung und serverseitige Berechtigungen notwendig |
Die IndexedDB-Dokumentation von MDN beschreibt eine asynchrone transaktionale Datenbank. Das ist eine andere Aufgabe als ein einzelner kleiner Zeichenkettenwert. Ein Bildarchiv oder eine umfangreiche Offline-Datenmenge lässt sich nicht sinnvoll durch immer größere JSON-Zeichenketten und häufiges vollständiges Überschreiben nachbauen. Für unseren begrenzten Lernfall wäre eine Datenbank dagegen unnötiger Aufwand.
Cookies haben ebenfalls einen anderen Zusammenhang: Passend konfigurierte Cookies werden bei entsprechenden HTTP-Anfragen übertragen. Ein Wert aus localStorage wird dadurch allein nicht automatisch an den Server geschickt. JavaScript kann ihn aber auslesen und übertragen. „Nicht automatisch übertragen“ bedeutet deshalb weder vertraulich noch anonym. Die tatsächlichen Skripte und ihre Berechtigungen bleiben Teil der Betrachtung.
Origin, Registerkarte und Pfad richtig unterscheiden
Ein Origin setzt sich aus Schema, Host und Port zusammen. Zwei Pfade unter demselben Origin sind keine getrennten Sicherheitsbereiche für Web Storage. Ein sprechender Schlüssel verhindert versehentliche Namenskollisionen. Er verhindert nicht, dass anderes ausführbares JavaScript desselben Bereichs diesen Schlüssel liest oder überschreibt. Eine Anwendung unter einem Unterverzeichnis bekommt durch ihren Pfad keine eigene geschützte Schublade.
Die Beschreibung von localStorage erläutert außerdem den Unterschied zwischen HTTP und HTTPS sowie mögliche Zugriffsfehler. Eine Testdatei direkt über file: zu öffnen ist keine belastbare Prüfung des späteren Webbetriebs. Für das ausführbare Beispiel wird deshalb ein kleiner HTTP-Server verwendet. Eine Erprobung auf einer fremden Produktivdomain ist dafür nicht nötig.
sessionStorage wird zusätzlich nach dem obersten Browserkontext getrennt. Ein Neuladen derselben Registerkarte beendet diese Seitensitzung nicht. Bei einem vorhandenen öffnenden Fenster kann zunächst eine Kopie seines Sitzungsspeichers entstehen. Danach sind die Bestände getrennt. Die verkürzte Regel „neue Registerkarte bedeutet immer leer“ wäre deshalb irreführend. Unser Browsertest verwendet zwei unabhängig erzeugte Seiten ohne ein solches öffnendes Fenster.
Ein kleiner Vertrag für einen einzigen eigenen Schlüssel
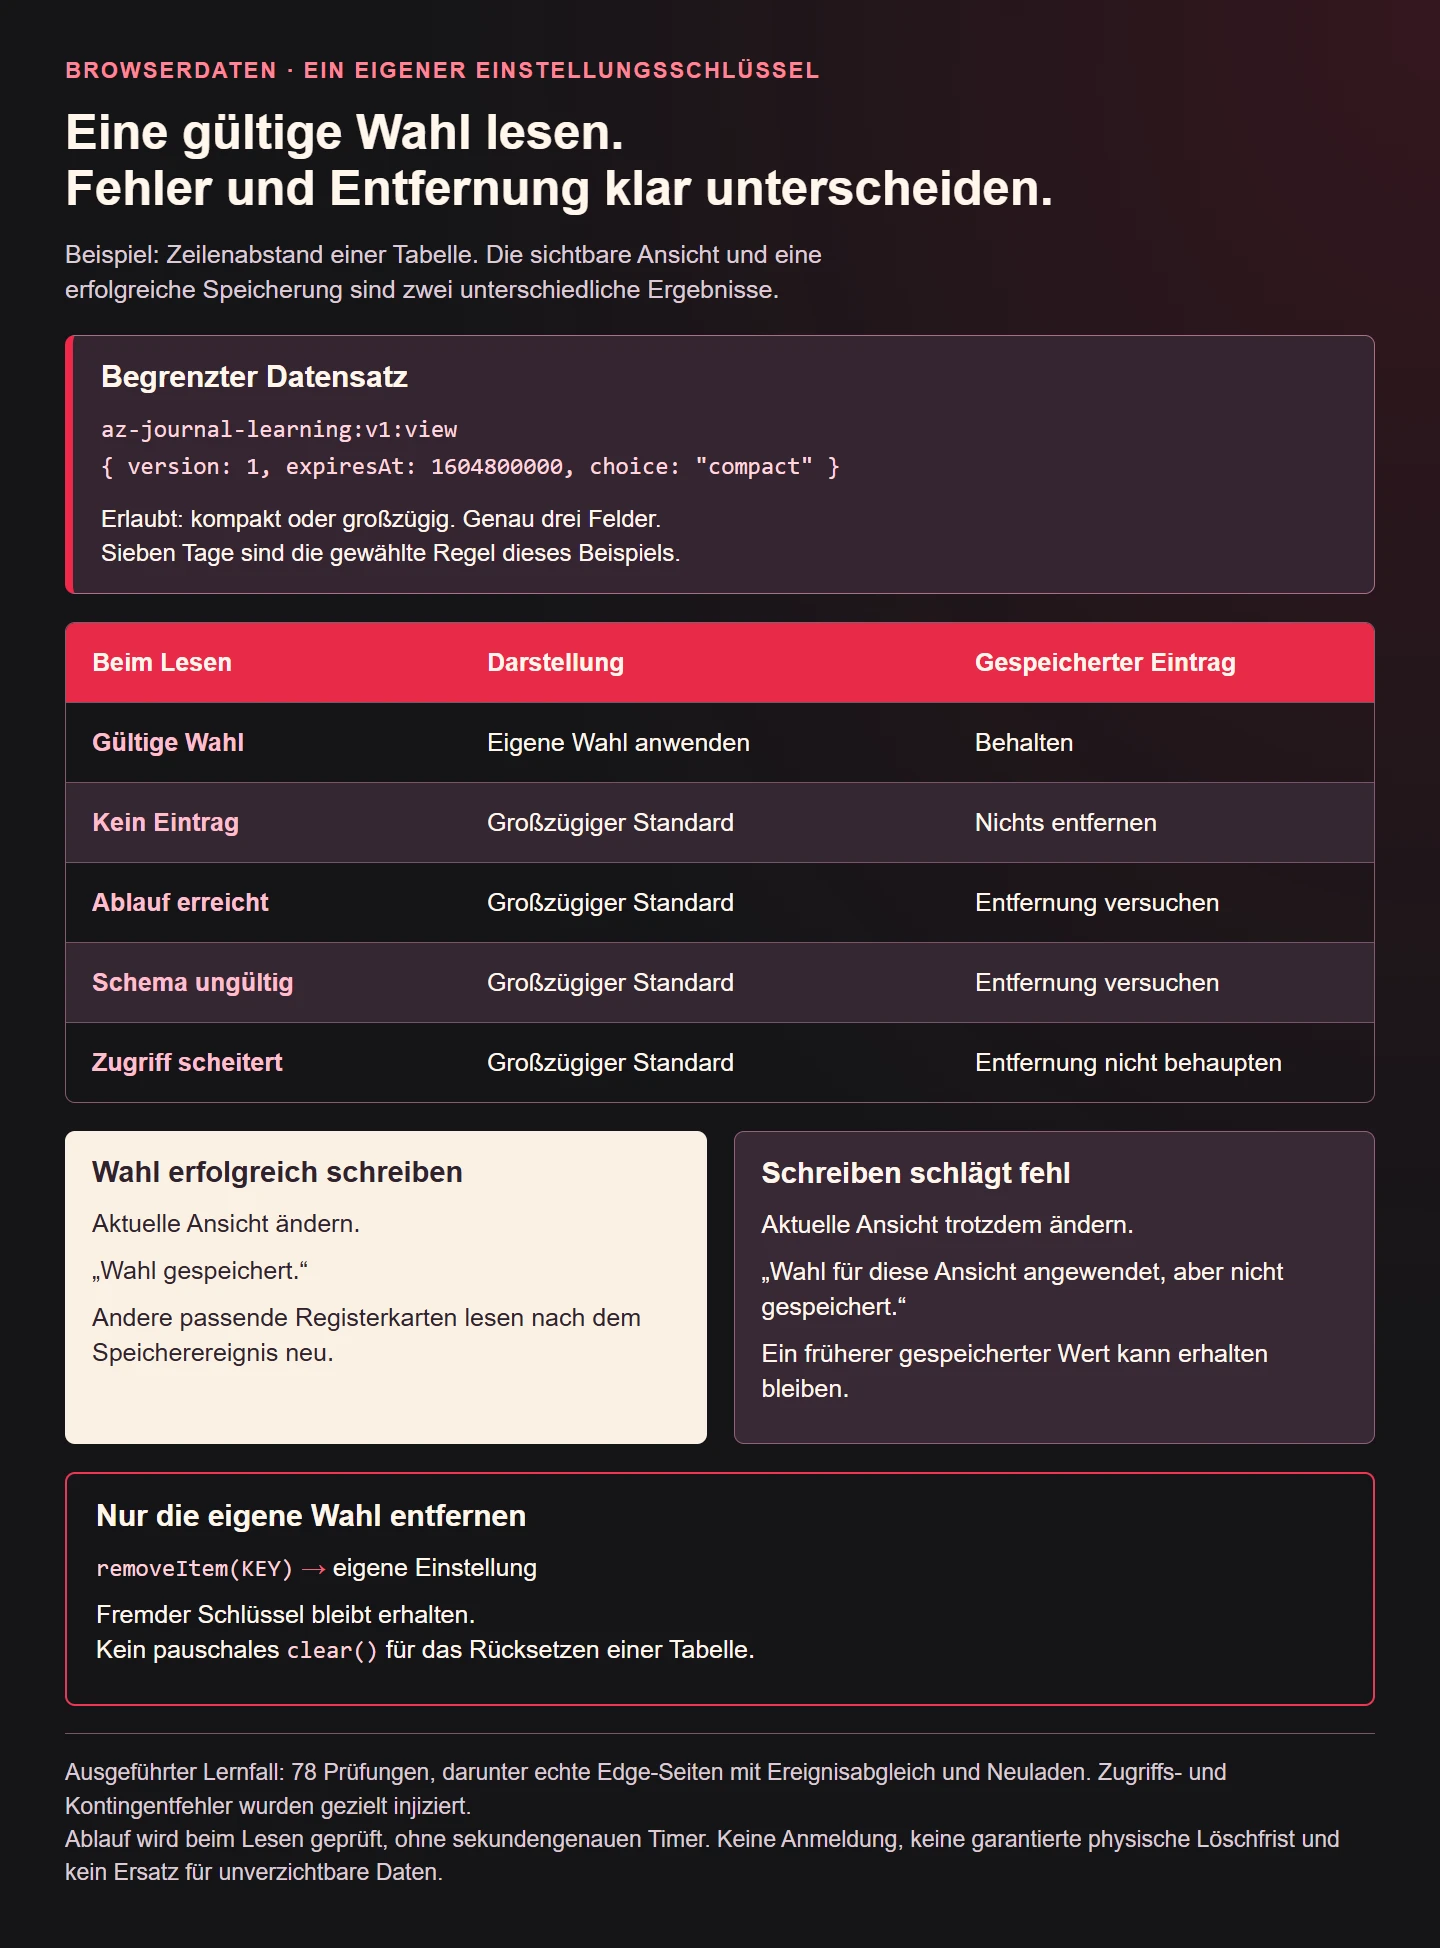
Das Modul verwendet ausschließlich az-journal-learning:v1:view. Sein Datensatz enthält genau drei Felder: eine Schemaversion, einen Ablaufzeitpunkt und den erlaubten Abstandswert. Zusätzliche Felder werden ebenso abgelehnt wie unbekannte Versionen. Das ist eine bewusste Entscheidung dieses Beispiels. Eine spätere Erweiterung muss eine ausdrücklich geprüfte Migration erhalten statt alte und neue Daten stillschweigend zu vermischen.
Sieben Tage sind hier eine gewählte Produktregel und keine gesetzlich vorgeschriebene Frist. Die Zeit beginnt mit jeder erfolgreichen Wahl erneut. Der Lesevorgang verlängert sie nicht. Der gespeicherte Ablaufzeitpunkt ist eine ganze Millisekundenzahl. Eine Obergrenze für die Eingabezeichenkette begrenzt zusätzlich die Verarbeitung beschädigter Einträge. Die Grenze von 2.048 Zeichen ist kein behauptetes Browserkontingent und auch keine Aussage über den Platzverbrauch auf einem Datenträger.
Der Datensatz ist eine Anzeigehilfe ohne Autorität. Eine Person kann ihn in den Entwicklerwerkzeugen ändern. Die Geräteuhr kann falsch eingestellt sein. Deshalb steuert diese Ablaufzeit weder eine Anmeldung noch eine Zahlungsberechtigung. Für die harmlose Präferenz akzeptieren wir ausdrücklich, dass eine veränderte Uhr die Gültigkeit beeinflusst. Das Modul verwirft außerdem einen Ablaufzeitpunkt, der beim Lesen mehr als die gewählten sieben Tage in der Zukunft liegt.
Das vollständige Speichermodul
Die Funktion erhält den Zugriff auf den Speicher als Funktion. Dadurch liegt bereits das Lesen von window.localStorage innerhalb der Fehlerbehandlung. Nur setItem abzufangen würde einen Fehler des Eigenschaftszugriffs übersehen. Die injizierbare Uhr ermöglicht klare Grenzprüfungen ohne echtes tagelanges Warten. Im normalen Aufruf wird Date.now verwendet.
export const KEY = 'az-journal-learning:v1:view';
export const TTL = 7 * 24 * 60 * 60 * 1000;
const fallback = reason => ({choice: 'comfortable', reason});
const validTime = n => Number.isSafeInteger(n) && n >= 0 && n <= Number.MAX_SAFE_INTEGER - TTL;
export function createPreference(getStorage, now = Date.now) {
  function remove() {
    try { getStorage().removeItem(KEY); return true; }
    catch { return false; }
  }
  function read() {
    let raw;
    try { raw = getStorage().getItem(KEY); }
    catch { return fallback('unavailable'); }
    if (raw === null) return fallback('missing');
    let data;
    try {
      if (typeof raw !== 'string' || raw.length > 2048) throw Error();
      data = JSON.parse(raw);
      if (!data || Array.isArray(data) || typeof data !== 'object' ||
          Object.keys(data).sort().join(',') !== 'choice,expiresAt,version' ||
          data.version !== 1 || !['compact', 'comfortable'].includes(data.choice) ||
          !Number.isSafeInteger(data.expiresAt) || data.expiresAt < 0) throw Error();
    } catch { remove(); return fallback('invalid'); }
    const time = now();
    if (!validTime(time)) return fallback('unavailable');
    if (data.expiresAt <= time || data.expiresAt > time + TTL) {
      remove(); return fallback('expired');
    }
    return {choice: data.choice, reason: 'stored'};
  }
  function write(choice) {
    if (!['compact', 'comfortable'].includes(choice)) throw TypeError('choice');
    const time = now();
    if (!validTime(time)) return false;
    try {
      getStorage().setItem(KEY, JSON.stringify({version: 1, expiresAt: time + TTL, choice}));
      return true;
    } catch { return false; }
  }
  return {read, write, remove};
}
Der Rückgabewert von read trennt die gewählte Darstellung vom Grund ihres Zustands. Ein fehlender Eintrag, ein ungültiger Inhalt und ein nicht verfügbarer Speicher können dieselbe Standardansicht ergeben. Für Diagnose und Bedienmeldung sind sie trotzdem unterschiedliche Situationen. Eine vollständige Anwendung kann daraus passende Texte ableiten. Sie sollte dabei weder den gesamten Datensatz protokollieren noch aus einer harmlosen Einstellung unnötige Identifikationsdaten erzeugen.
Bei beschädigten Daten versucht das Modul ausschließlich seinen eigenen Schlüssel zu entfernen. Scheitert auch dieser Versuch, bleibt die Standardansicht verfügbar. Ein späteres Lesen kann denselben beschädigten Eintrag erneut erkennen. Das ist ehrlicher als eine nicht durchgeführte Bereinigung zu behaupten. Wer eine Diagnosezentrale benötigt, kann die Ergebnisse zusätzlich strukturiert beobachten. Für die Kernfunktion ist kein externer Dienst erforderlich.
Speichern und sichtbare Bedienung getrennt behandeln
Die Schaltfläche verändert zunächst die fachlich gewünschte Ansicht. Ob diese Wahl auch für spätere Aufrufe erhalten bleibt, ist eine zweite Information. Im Beispiel meldet ein erfolgreicher Schreibversuch „Wahl gespeichert“. Ein Fehlschlag meldet „Wahl für diese Ansicht angewendet, aber nicht gespeichert“. Beide Aussagen beziehen sich auf tatsächlich ausgeführte Schritte. Die Anwendung zeigt keine Erfolgsmeldung nur deshalb, weil der Klick angekommen ist.
Ein früher gespeicherter Wert kann nach einem fehlgeschlagenen Überschreiben weiterhin vorhanden sein. Beim nächsten Laden erscheint dann möglicherweise die vorherige Wahl. Das Modul ersetzt sie nicht heimlich durch einen anderen Speicherkanal. Die Meldung über den Fehlschlag ist deshalb wesentlich. Für eine anspruchsvollere Oberfläche lässt sich ergänzend eine bewusste Wiederholung anbieten. Eine Endlosschleife mit ständigem Schreiben wäre für eine Komfortfunktion unangemessen.
Die Rücksetzschaltfläche hat ebenfalls zwei Ergebnisse. Die sichtbare Tabelle kann auf großzügige Abstände wechseln, obwohl die dauerhafte Entfernung scheitert. Dann muss genau diese Grenze erkennbar sein. Eine erfolgreiche Entfernung betrifft den eigenen Schlüssel. Sie meldet keine Löschung sämtlicher Browserdaten, keine Abmeldung und keine Entfernung serverseitiger Informationen. Solche weitergehenden Funktionen benötigen jeweils eigene fachliche Abläufe.
Vollständige ausführbare HTML-Seite zum Modul
<!doctype html><html lang="de"><meta charset="utf-8"><title>Zeilenabstand wählen</title>
<style>body{font:20px system-ui;margin:3rem;max-width:50rem}button{padding:1rem;margin:.4rem}table{border-collapse:collapse;width:100%}td,th{text-align:left;border-bottom:1px solid #aaa;padding:1rem}body[data-view=compact] td{padding:.3rem}</style>
<h1>Zeilenabstand</h1><button id="compact">Kompakt</button><button id="comfortable">Großzügig</button><button id="reset">Eigene Wahl entfernen</button><p id="status" role="status"></p>
<table><caption>Beispielübersicht</caption><tr><th>Aufgabe</th><th>Stand</th></tr><tr><td>Bild auswählen</td><td>Offen</td></tr><tr><td>Text prüfen</td><td>Offen</td></tr></table>
<script type="module">
import {KEY,createPreference} from './view-preference.mjs';
const preference=createPreference(()=>window.localStorage);
function render(state,message){document.body.dataset.view=state.choice;document.querySelector('#status').textContent=message;}
function refresh(){const state=preference.read();render(state,state.reason==='stored'?'Eigene Wahl geladen.':'Großzügiger Zeilenabstand.');}
for(const choice of ['compact','comfortable']) document.getElementById(choice).onclick=()=>{
 const saved=preference.write(choice);render({choice},saved?'Wahl gespeichert.':'Wahl für diese Ansicht angewendet, aber nicht gespeichert.');
};
document.querySelector('#reset').onclick=()=>{const removed=preference.remove();render({choice:'comfortable'},removed?'Eigene Wahl entfernt.':'Ansicht zurückgesetzt, gespeicherte Wahl konnte nicht entfernt werden.');};
window.addEventListener('storage',event=>{let storage;try{storage=window.localStorage;}catch{return;}if(event.storageArea===storage&&(event.key===KEY||event.key===null))refresh();});
window.addEventListener('pageshow',refresh);
window.addEventListener('focus',refresh);
refresh();
</script></html>
Zwei Registerkarten abgleichen ohne Sperre zu erfinden
Das storage-Ereignis erreicht andere passende Dokumente. Das verursachende Dokument bekommt sein eigenes Ereignis nicht. Unsere Schaltfläche aktualisiert die aktuelle Ansicht deshalb unmittelbar. Eine zweite Registerkarte liest nach einem passenden Ereignis den aktuellen gültigen Datensatz neu. Die Prüfung der Speicherfläche verhindert eine Verwechslung mit einer anderen Art von Web Storage.
Die Ereignisbehandlung berücksichtigt den eigenen Schlüssel sowie einen leeren Ereignisschlüssel nach einer vollständigen Bereinigung durch einen anderen Teilnehmer. Sie löst selbst keine pauschale Bereinigung aus. Beim erneuten Anzeigen und beim Fokuswechsel wird ebenfalls neu gelesen. Eine bereits sichtbare Seite enthält hier keinen sekundengenauen Ablauftimer. Eine abgelaufene Wahl verschwindet bei der nächsten dieser Prüfungen. Wer eine sofortige Umstellung zum Ablaufzeitpunkt benötigt, muss einen eigenen überprüften Timer samt Aufwachen aus dem Hintergrund ergänzen.
Der HTML-Standard zu Web Storage warnt vor der Annahme einer verlässlichen Sperre zwischen gleichzeitig arbeitenden Kontexten. Zwei Personenaktionen können sich überholen. Für unseren einzelnen Abstandswert ist der zuletzt wirksam geschriebene Datensatz akzeptabel. Ein Zähler für Rechnungsnummern oder eine Reservierung darf auf dieser Annahme nicht aufbauen. Auch ein zusätzliches Feld mit einer Uhrzeit macht mehrere getrennte Lese- und Schreibschritte nicht zu einer Transaktion.
Ablauf und Löschung sind verschiedene Vorgänge
Web Storage entfernt einen Eintrag nicht automatisch wegen unseres Felds expiresAt. Erst unsere Logik bewertet das Feld und versucht gegebenenfalls zu löschen. Wird die Webseite nie wieder geöffnet, kann der Eintrag länger bestehen bleiben. Eine gewählte fachliche Gültigkeit ist deshalb keine garantierte physische Löschfrist des Browsers. Das gilt besonders dann, wenn ein Unternehmen die Entfernung bestimmter personenbezogener Informationen nachweisen muss.
Der Aufruf removeItem(KEY) ist für die eigene Präferenz geeignet. Ein pauschales clear() kann dagegen alle Werte dieser Speicherfläche entfernen und damit fremde Module desselben Origins treffen. Auch großzügige Präfixschleifen sind ohne dokumentierte Eigentümerschaft riskant. Bei einer späteren Migration sollten alte genau benannte Schlüssel auf einer geprüften Liste stehen. Ein Rücksetzknopf für eine Tabelle braucht keine weitreichende Browserbereinigung.
Browser dürfen Speicher begrenzen und Menschen können ihn selbst entfernen. Der Überblick zu Kontingenten und Verdrängung beschreibt unterschiedliche Verfahren. Daraus folgt für die Produktentscheidung: Eine wichtige Information braucht eine Wiederherstellungsstrategie außerhalb dieser einzelnen Präferenz. Eine erfolgreiche Schreiboperation ist keine Zusicherung, dass derselbe Wert auf jedem Gerät oder zu jedem späteren Zeitpunkt verfügbar bleibt.
Sicherheitsgrenzen und rechtlichen Zweck getrennt prüfen
JavaScript, das im betroffenen Bereich ausgeführt werden kann, kann grundsätzlich auch auf zugängliche Präferenzdaten zugreifen. Ein JSON-Format verschlüsselt nichts. Auch eine selbst hinzugefügte Prüfsumme macht einen vom Browser kontrollierten Wert nicht zu einer vertrauenswürdigen Berechtigung. Gegen eingeschleustes Skript helfen passende Maßnahmen gegen Cross-Site-Scripting und eine begrenzte Einbindung fremder Skripte. Der Zeilenabstand darf niemals als Beweis einer Identität dienen.
Für Deutschland betrifft § 25 TDDDG grundsätzlich Speicherung und Zugriff auf Informationen in Endeinrichtungen. Die Norm enthält Ausnahmen mit konkreten Voraussetzungen. Die technische Wahl eines Speichers entscheidet nicht allein, ob eine Einwilligung erforderlich ist. Eine angeforderte Einstellung kann anders zu bewerten sein als eine Wiedererkennungskennung für weitere Zwecke. Unser Beispiel behauptet deshalb keine pauschale Einwilligungsfreiheit für jede Präferenz.
Ob zusätzlich personenbezogene Daten verarbeitet werden, welche Rechtsgrundlage greift und welche Informationen nötig sind, muss anhand des wirklichen Betriebs beurteilt werden. Eine harmlose Bezeichnung beseitigt einen tatsächlich vorhandenen Personenbezug nicht. Diese technische Anleitung ersetzt keine fallbezogene Rechtsprüfung. Dokumentiert werden sollten Zweck, Umfang, Gültigkeit, zugreifende Skripte und der angebotene Rücksetzweg. Eine Änderung zum Tracking benötigt eine neue Bewertung statt eines unverändert übernommenen Etiketts „Einstellung“.
Was im ausführbaren Beispiel tatsächlich geprüft wurde
Für das Modul und die kleine Browseransicht wurden 78 Prüfungen ausgeführt. Die Modulprüfungen verwenden eine kontrollierte Uhr und einen kleinen Speicherdoppelgänger. Dazu gehören beide erlaubten Werte, der letzte gültige Zeitpunkt, der genaue Ablauf, beschädigtes JSON, zusätzliche Felder, unbekannte Versionen und ein unverändert erhaltener fremder Schlüssel. Nicht verfügbare Zugriffe sowie Schreib- und Löschfehler werden gezielt injiziert.
Ein echter Edge-Browser öffnet außerdem zwei Seiten desselben Origins. Geprüft werden die unmittelbare Änderung im auslösenden Dokument, die Benachrichtigung des anderen Dokuments, das Neuladen, die gezielte Entfernung und die Trennung von Sitzungsspeicher zwischen den unabhängig geöffneten Seiten. Eine zusätzlich injizierte Zugriffssperre prüft die weiterhin bedienbare Ansicht und die ehrliche Fehlermeldung. Diese Injektion ist keine behauptete Prüfung jeder realen Datenschutzkonfiguration.
Das Ergebnis umfasst weder einen ausgeschöpften realen Speicher noch einen Browserneustart oder sämtliche Browserhersteller. Für einen Produkteinsatz gehören die tatsächlich unterstützten Geräte und Einstellungen in die Abnahme. Die Zahl der bestandenen Prüfungen beschreibt konkrete überprüfte Erwartungen dieses Beispiels. Sie ist keine allgemeine Qualitätsnote und keine Sicherheitszertifizierung der verwendeten Schnittstelle.
Checkliste für die Übernahme in eine echte Webseite
Vor einer Veröffentlichung lohnt sich eine kleine fachliche Abnahmematrix. Sie beschreibt nicht nur technische Rückgaben, sondern das erwartete Erlebnis. Ohne Eintrag bleibt die Tabelle großzügig. Nach einer kompakten Wahl bleibt sie nach dem Neuladen kompakt. Nach Ablauf kehrt der Standard zurück. Bei einem Schreibfehler verändert sich die aktuelle Ansicht mit einer zutreffenden Meldung. Bei einem Löschfehler muss die Meldung offenlassen, dass der alte Wert später wieder erscheinen kann.
Auch der Zeitpunkt der ersten Darstellung verdient Aufmerksamkeit. Dieses Beispiel konzentriert sich auf die Zustandslogik. In einer umfangreichen Oberfläche kann ein verspätet angewendeter Abstand eine bereits sichtbare Tabelle verschieben. Der richtige Zeitpunkt hängt von Auslieferung, Skripteinbindung und vorhandenen Standards ab. Für eine reale Übernahme sollten der erste sichtbare Zustand und ein Neuladen bei langsamer Skriptausführung beobachtet werden. Eine zusätzliche Ladeanimation löst das Problem nicht automatisch.
Änderungen am Schema und am Einsatzort bewusst planen
Ein späterer Wechsel auf eine andere Domain übernimmt die Präferenz nicht von selbst. Auch ein anderes Schema oder ein anderer Port verändert den zuständigen Bereich. Für einen Zeilenabstand kann es völlig ausreichend sein, die Wahl auf dem neuen Angebot erneut anzubieten. Eine geräteübergreifende Übernahme wäre dagegen eine zusätzliche Funktion mit eigener Identität und einem eigenen Datenfluss. Sie sollte nicht beiläufig durch einen Trackingparameter nachgebildet werden.
Eine neue Schemaversion braucht ebenfalls eine Produktentscheidung. Soll die bisherige Wahl übernommen werden? Kann sie eindeutig übersetzt werden? Welche genau benannten alten Schlüssel dürfen danach entfernt werden? Solche Fragen lassen sich an einer kleinen Tabelle aus Ausgangsversion, erlaubter Überführung und erwarteter Bereinigung beantworten. Die hier gewählte strikte Ablehnung unbekannter Felder ist kein vollständiges Migrationssystem. Sie verhindert zunächst, dass eine unklare Bedeutung als gültige Einstellung weiterverwendet wird.
Für die Diagnose reichen häufig zusammengefasste Fehlerarten. Der vollständige Speicherinhalt, Browserkennungen oder eine dauerhafte Wiedererkennungsnummer sind dafür nicht automatisch erforderlich. Eine Fehlermeldung aus dem Browser darf außerdem keine vertraulichen Anwendungsdaten enthalten. Wer ergänzend Serverprotokolle nutzt, sollte deren tatsächlichen Umfang und Aufbewahrung gesondert betrachten. Die kleine Präferenz rechtfertigt keine ungeprüfte Ausweitung der Erfassung.
Für eine eigene Erprobung stehen das Modul und die kleine HTML-Seite getrennt bereit. Die Seite importiert das Modul und verbindet beide Abstandsschaltflächen mit dessen Schreibfunktion. Das Rücksetzen ruft nur die gezielte Entfernung auf. Die Dokumentereignisse lesen den Zustand erneut ein. Damit bleibt jede Zuständigkeit sichtbar: Das Modul prüft den Datensatz und die Seite entscheidet über Darstellung sowie verständliche Meldungen. Eine spätere Gestaltung kann diese Trennung beibehalten.
- Den Zweck jedes Felds festhalten und unnötige Informationen weglassen.
- Einen sinnvollen Standard ohne gespeicherte Wahl anbieten.
- Eigene Schlüssel eindeutig benennen und fremde Werte erhalten.
- Zugriff, Lesen, Schreiben und Entfernen jeweils als mögliche Fehler behandeln.
- Schema, zulässige Werte und Größenbegrenzung ausdrücklich prüfen.
- Gültigkeit und tatsächliche Bereinigung verständlich unterscheiden.
- Aktuelle Bedienung auch ohne erfolgreichen Speicherzugriff erhalten.
- Änderungen anderer Registerkarten anhand passender Ereignisse einlesen.
- Keine Berechtigung und keine unverzichtbare Geschäftsinformation aus der Präferenz ableiten.
- Rechtlichen Zweck und tatsächlichen Datenfluss vor zusätzlichen Nutzungen erneut prüfen.
Eine gute Komfortfunktion zeigt ihre Qualität gerade dann, wenn gespeicherte Daten fehlen oder nicht mehr passen. Der gewünschte Abstand bleibt leicht verständlich. Die Anwendung kennt ihren eigenen Zuständigkeitsbereich. Fehlgeschlagene Schritte werden korrekt benannt. Damit lässt sich eine kleine Browserpräferenz dauerhaft pflegen, ohne sie mit einer Sitzung, einer Datenbank oder einer umfassenden Löschfunktion zu verwechseln.