Sicherungen erstellen und Wiederherstellungen tatsächlich testen
Vom benötigten Zustand zum nachvollziehbaren Prüfnachweis: Sicherung, Schutz und tatsächlichen Rückweg zusammen planen.
Eine vorhandene Sicherungsdatei beantwortet noch nicht die entscheidende Frage: Lassen sich die benötigten Inhalte daraus tatsächlich wiederherstellen und sinnvoll verwenden? Eine belastbare Sicherungspraxis verbindet deshalb Erstellung, Schutz und regelmäßige Wiederherstellungsprüfung. Diese Schritte gehören zusammen, liefern aber unterschiedliche Nachweise. Ein grüner Sicherungsstatus ist kein Ersatz für einen erfolgreich geprüften Rückweg.
Dieser Leitfaden entwickelt diesen Rückweg an einem tatsächlich ausgeführten SQLite-Beispiel. Eine eigens angelegte Datenbank wird gesichert und anschließend verändert. Aus der Sicherung entsteht eine getrennte Wiederherstellungsdatei, deren vollständige Lehrdatensätze mit dem ursprünglichen Stand verglichen werden. Es werden keine produktiven Kundendaten verwendet. Der Versuch prüft eine einzelne Datenbank und keine vollständige Betriebswiederaufnahme.
Mit dem benötigten Ergebnis beginnen
Beschreibe zuerst, was nach einem Ausfall wieder verfügbar sein muss. Bei einer Webseite können Datenbank, hochgeladene Dateien, Konfiguration und bestimmte Schlüssel zusammengehören. Bei einer Anwendung können weitere Dienste oder externe Abhängigkeiten hinzukommen. Eine Liste vorhandener Sicherungsaufträge beantwortet diese Frage nur teilweise. Entscheidend ist, ob sie gemeinsam den benötigten Zustand ermöglichen.
Lege außerdem fest, welche Arbeit nach der Wiederherstellung tatsächlich möglich sein soll. Eine Datenbank lässt sich möglicherweise öffnen, während zugehörige Dokumente fehlen. Eine Anwendung kann starten, aber keine Nachrichten versenden oder keine Dateien entschlüsseln. Solche Unterschiede zeigen, weshalb der fachlich benötigte Zustand vor der Auswahl einzelner Sicherungswerkzeuge beschrieben werden sollte.
Zeitraum und Datenstand getrennt betrachten
Die Frage nach dem akzeptablen Datenverlust betrifft den wiederherzustellenden Stand. Die Frage nach der benötigten Wiederanlaufzeit betrifft die Dauer bis zur vorgesehenen Verfügbarkeit. Diese Ziele werden häufig als Wiederherstellungspunkt und Wiederherstellungszeit beschrieben. Sie müssen zum konkreten Betrieb passen. Eine beliebige häufige Sicherung sagt allein noch nichts über die Dauer ihrer Wiederherstellung aus.
Dokumentiere Ziele als Anforderungen und beobachtete Ergebnisse als Messungen. Wenn ein Test eine einzelne Datei in kurzer Zeit zurückholt, belegt er keine zugesagte Wiederanlaufzeit einer ganzen Anwendung. Für unser Lehrbeispiel wird deshalb keine Ausfallzeit oder Leistungskennzahl behauptet. Sein Zweck ist der nachvollziehbare Inhaltsvergleich nach einer getrennten Wiederherstellung.
Den Sicherungsumfang ausdrücklich benennen
| Bestandteil | Zu klärende Frage | Möglicher Prüfpunkt |
|---|---|---|
| Datenbank | Welcher konsistente Stand wird gesichert? | Struktur und wichtige Inhalte nach Wiederherstellung prüfen |
| Dateien | Welche Uploads und Dokumente gehören dazu? | Vorhandensein und tatsächliche Lesbarkeit kontrollieren |
| Konfiguration | Welche Einstellungen ermöglichen den Betrieb? | Passende Umgebung ohne unbeabsichtigte Außenwirkung starten |
| Schlüssel und Zugänge | Wie wird berechtigter Zugriff im Wiederherstellungsfall möglich? | Verfügbarkeit und geregelte Nutzung getrennt prüfen |
| Abhängigkeiten | Welche weiteren Dienste werden benötigt? | Den vorgesehenen fachlichen Ablauf testen |
Die Tabelle ist eine Arbeitsstruktur und keine Behauptung, dass jedes System dieselben Bestandteile besitzt. Ergänze die tatsächlichen Abhängigkeiten und halte unnötige Daten aus dem Sicherungsumfang heraus. Der Schutzbedarf der Kopien bleibt wichtig. Eine Sicherung kann dieselben vertraulichen Informationen enthalten wie das ursprüngliche System und zusätzliche historische Stände bewahren.
Kopieren und konsistent sichern unterscheiden
Bei einer laufenden Datenbank muss das Verfahren zu ihrem tatsächlichen Betriebszustand passen. Eine unkoordinierte Dateikopie ist nicht automatisch ein konsistenter Sicherungsstand. Für das SQLite-Lehrbeispiel wird VACUUM INTO verwendet. Die SQLite-Dokumentation beschreibt damit eine getrennte Datei mit einem konsistenten logischen Stand. Das Verfahren wird hier mit der verfügbaren PDO-Anbindung ausgeführt.
Diese Entscheidung gilt für das gezeigte System. Sie ist keine pauschale Anleitung für jede Datenbanksoftware. Andere Systeme besitzen andere Sicherungs- und Wiederherstellungsverfahren. Prüfe deren Dokumentation und den konkreten Betriebsmodus. Ein funktionierender SQLite-Ausschnitt beweist weder die Eignung einer einfachen Dateikopie im Bestand noch die korrekte Sicherung einer verteilten Anwendung.
Sicherungen gegen gemeinsame Ausfallursachen schützen
Eine weitere Datei im selben leicht veränderbaren Bereich kann denselben Fehlern ausgesetzt sein wie das Original. Prüfe deshalb, welche Ereignisse beide Bestände gleichzeitig betreffen könnten. Dazu gehören technische Ausfälle, unbeabsichtigte Änderungen und unberechtigter Zugriff. Die geeignete Trennung ergibt sich aus diesem betrachteten Szenario und der tatsächlich vorhandenen Infrastruktur.
Regle, wer Sicherungen lesen, verändern oder löschen darf. OWASP empfiehlt für Datenbanksicherungen passende Berechtigungen und nach Möglichkeit Verschlüsselung. Auch die Verfügbarkeit der erforderlichen Schlüssel muss durchdacht sein. Eine verschlüsselte Kopie hilft beim Rückweg nur, wenn ein berechtigter Zugriff auf die benötigten Voraussetzungen möglich bleibt. Der Schutz darf nicht losgelöst von der Wiederherstellungsaufgabe geplant werden.
Einen getrennten Prüfbereich vorbereiten
Ein Wiederherstellungsversuch sollte die vorhandenen produktiven Daten nicht versehentlich überschreiben. Lege Ziel, Umgebung und erwartete Wirkung vorab fest. Im Lehrbeispiel entstehen ausschließlich neue Dateien in einem frischen Unterverzeichnis. Vorhandene Dateien werden weder ersetzt noch gelöscht. Diese Begrenzung macht den Versuch nachvollziehbar und hält seine Wirkung vom übrigen Projektbestand getrennt.
Bei einer realen Anwendung kommen weitere Risiken hinzu. Eine wiederhergestellte Umgebung könnte geplante Nachrichten, externe Schnittstellen oder Hintergrundaufträge auslösen. Solche Wirkungen müssen zur Prüfung passen. Ein technischer Start allein ist kein ausreichender Plan. Der Prüfbereich soll die benötigten Eigenschaften untersuchen, ohne ungeplante Geschäftsvorgänge auszulösen.
Der tatsächlich ausgeführte PHP-Versuch
Der Code legt zwei originale Lehrdatensätze an und erstellt eine SQLite-Sicherung. Danach wird im Ausgangsbestand ein Titel geändert. Die Zeilenzahl bleibt gleich. Die Sicherung wird in eine neue Datei kopiert und dort geöffnet. Sämtliche Kennungen, Titel und Inhalte werden mit dem erwarteten ursprünglichen Stand verglichen. Zusätzlich werden eine SQLite-Strukturprüfung und die unveränderte Prüfsumme der Sicherungsdatei kontrolliert.
<?php
declare(strict_types=1);
$folder = __DIR__ . '/runs/run-' . gmdate('Ymd-His') . '-' . bin2hex(random_bytes(4));
if (file_exists($folder) || !mkdir($folder, 0700, true)) {
    throw new RuntimeException('Fresh example folder required');
}
$sourceFile = $folder . '/source.sqlite';
$backupFile = $folder . '/backup.sqlite';
$restoreFile = $folder . '/restored.sqlite';
$source = new PDO('sqlite:' . $sourceFile, null, null, [PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION]);
$source->exec('CREATE TABLE notes (id INTEGER PRIMARY KEY, title TEXT NOT NULL, body TEXT NOT NULL)');
$expected = [
    ['id' => 1, 'title' => 'Prüffrage', 'body' => 'Welche Inhalte gehören zum Sicherungsstand?'],
    ['id' => 2, 'title' => 'Prüfgrenze', 'body' => 'Dieses Beispiel prüft nur die eigene SQLite-Datei.'],
];
$insert = $source->prepare('INSERT INTO notes (id, title, body) VALUES (:id, :title, :body)');
foreach ($expected as $row) {
    $insert->execute($row);
}
$source->exec('VACUUM INTO ' . $source->quote($backupFile));
$backupHash = hash_file('sha256', $backupFile);
$source->exec("UPDATE notes SET title = 'Geänderter Ausgangsstand' WHERE id = 1");
$changed = $source->query('SELECT id, title, body FROM notes ORDER BY id')->fetchAll(PDO::FETCH_ASSOC);
if (count($changed) !== count($expected) || $changed === $expected) {
    throw new RuntimeException('Changed fixture required');
}
if (file_exists($restoreFile) || !copy($backupFile, $restoreFile)) {
    throw new RuntimeException('Fresh restore destination required');
}
$restored = new PDO('sqlite:' . $restoreFile, null, null, [PDO::ATTR_ERRMODE => PDO::ERRMODE_EXCEPTION]);
$actual = $restored->query('SELECT id, title, body FROM notes ORDER BY id')->fetchAll(PDO::FETCH_ASSOC);
$quickCheck = $restored->query('PRAGMA quick_check')->fetchColumn();
if ($actual !== $expected || $quickCheck !== 'ok' || hash_file('sha256', $backupFile) !== $backupHash) {
    throw new RuntimeException('Restore verification failed');
}
$report = [
    'passed' => true, 'folder' => $folder, 'sqlite_version' => $source->query('SELECT sqlite_version()')->fetchColumn(),
    'expected' => $expected, 'changed_source' => $changed, 'restored' => $actual,
    'quick_check' => $quickCheck, 'backup_sha256' => $backupHash,
    'backup_unchanged' => true, 'row_count_alone_insufficient' => count($changed) === count($actual),
    'scope' => 'Original isolated SQLite fixture, not production data or full application recovery.',
];
file_put_contents($folder . '/restore-report.json', json_encode($report, JSON_PRETTY_PRINT | JSON_UNESCAPED_UNICODE | JSON_THROW_ON_ERROR));
echo json_encode($report, JSON_PRETTY_PRINT | JSON_UNESCAPED_UNICODE | JSON_THROW_ON_ERROR), PHP_EOL;
Der Versuch benötigt PHP mit PDO-SQLite und einer SQLite-Version, die das verwendete Verfahren unterstützt. Die ausgeführte Umgebung meldete SQLite 3.53.4. Diese Angabe beschreibt den tatsächlichen Prüfstand und keine allgemeine Mindestversion des gesamten Artikels. Das frische Verzeichnis enthält Ausgangsdatei, Sicherung, Wiederherstellung und Bericht. Es bleiben alle erzeugten Nachweise erhalten.
Gleiche Zeilenzahl bedeutet nicht gleicher Inhalt
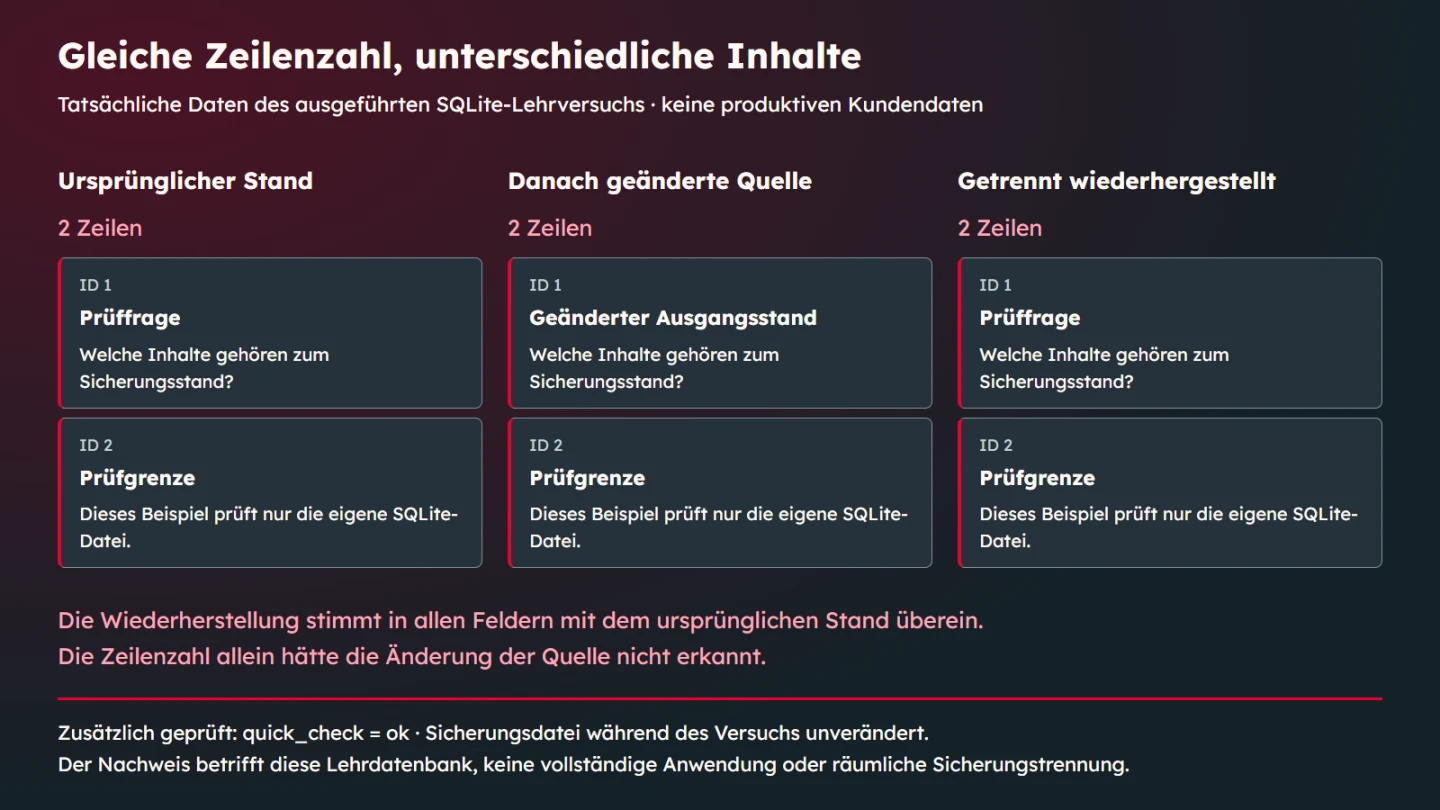
Vor und nach der Änderung besitzt die Ausgangsdatenbank zwei Zeilen. Auch die wiederhergestellte Datenbank enthält zwei Zeilen. Eine reine Zählprüfung würde den entscheidenden Unterschied deshalb nicht erkennen. Im geänderten Ausgangsstand lautet der erste Titel Geänderter Ausgangsstand. Im ursprünglichen und im wiederhergestellten Stand lautet er Prüffrage. Der vollständige Vergleich macht diesen Unterschied sichtbar.
Das Beispiel zeigt eine wichtige Prüfregel: Der Nachweis muss zu der Eigenschaft passen, die bestätigt werden soll. Eine Anzahl prüft eine Anzahl. Eine lesbare Datenbankdatei prüft noch nicht jede fachliche Beziehung. Ein Inhaltsvergleich kann bestimmte erwartete Daten bestätigen. Keine dieser Prüfungen darf unbemerkt zur Bestätigung einer vollständigen Betriebsfähigkeit erweitert werden.
Prüfsumme und Datenbankprüfung richtig einordnen
Die Prüfsumme der Sicherung wird vor und nach dem Rückweg verglichen. Damit wird geprüft, dass diese Datei während des Versuchs unverändert geblieben ist. Dieser Nachweis sagt nicht von selbst, ob der ursprüngliche Sicherungsstand vollständig oder fachlich richtig war. Eine unveränderte fehlerhafte Datei bliebe ebenfalls unverändert. Die Bedeutung des Vergleichs muss deshalb ausdrücklich benannt werden.
PRAGMA quick_check liefert im Versuch das Ergebnis ok. Diese Datenbankprüfung ergänzt den Inhaltsvergleich. Sie ersetzt ihn nicht und bewertet auch keine außerhalb der Datei liegenden Dokumente. Für andere Anforderungen können weitergehende Prüfungen nötig sein. Unser Bericht hält die tatsächlich ausgeführten Schritte fest, statt einen allgemeinen Erfolg über alle möglichen Eigenschaften zu behaupten.
Vom technischen Rückweg zum fachlichen Prüffall
Eine reale Anwendung braucht Prüfaufgaben, die ihren Nutzen abbilden. Lässt sich ein benötigtes Dokument öffnen? Gehören wichtige Datensätze und Dateien zusammen? Sind die für die vorgesehene Arbeit benötigten Einstellungen vorhanden? Solche Aufgaben sollten vor dem Test feststehen. Sie verhindern, dass erst nach einem optisch erfolgreichen Start nach einer passenden Erfolgsdefinition gesucht wird.
Wähle einen Umfang, der das betrachtete Szenario sinnvoll abdeckt. Eine kleine Stichprobe kann bestimmte Eigenschaften belegen, aber keine vollständige Prüfung sämtlicher Daten ersetzen. Kennzeichne deshalb, was untersucht wurde und was offen bleibt. Für das Lehrbeispiel ist der vollständige Vergleich aller zwei Datensätze möglich. Diese Vollständigkeit gilt nur für die kleine eigens angelegte Tabelle.
Einen brauchbaren Prüfbericht erstellen
Ein Bericht sollte Sicherungsstand, Zielumgebung, ausgeführte Schritte und beobachtete Ergebnisse verbinden. Ergänze die verwendeten Versionen, relevante Voraussetzungen und offene Punkte. Verweise auf die tatsächlichen Dateien oder Protokolle. Eine pauschale Meldung Wiederherstellung erfolgreich ist zu wenig, wenn später unklar bleibt, welche Inhalte und Funktionen überhaupt geprüft wurden.
Trenne den Status eines Sicherungsauftrags vom Status eines Wiederherstellungstests. Der erste kann melden, dass ein Verfahren abgeschlossen wurde. Der zweite beschreibt einen Rückweg und die daran geprüften Eigenschaften. Beide Informationen sind nützlich. Ihre Unterscheidung macht die Aussage genauer und erleichtert die Untersuchung, wenn ein späterer Versuch ein anderes Ergebnis liefert.
Änderungen als Anlass für erneute Prüfung nutzen
Ein bestandener Test bleibt ein Nachweis seines konkreten Stands. Wenn sich Datenbankversion, Sicherungswerkzeug, Speicherziel oder Anwendung ändern, kann eine erneute Prüfung erforderlich werden. Auch neue Dateitypen oder Abhängigkeiten können den benötigten Umfang verändern. Pflege den Prüfplan mit dem tatsächlichen System, statt einen alten Bericht unbegrenzt als aktuellen Nachweis zu behandeln.
Lege Verantwortliche und sinnvolle Prüfanlässe fest. Die Häufigkeit ergibt sich aus Bedarf und Risiko, nicht aus einer universellen Zahl für jedes Projekt. Wichtig ist, dass die geplante Prüfung tatsächlich stattfindet und ihre Ergebnisse bearbeitet werden. Ein gescheiterter Versuch ist eine konkrete Arbeitsaufgabe. Er sollte nicht unter einem unverändert grünen Gesamtstatus verschwinden.
Erwartete Inhalte vor dem Versuch festlegen
Eine belastbare Prüfung braucht einen Vergleichsmaßstab. Im Code stehen die erwarteten Datensätze vor der Sicherung fest. Kennung, Titel und Inhalt werden vollständig verglichen. Das ist bei zwei kleinen Lehrdatensätzen überschaubar. In einer echten Anwendung muss die Auswahl geeigneter Erwartungen zum System passen. Eine große Datenmenge wird nicht automatisch durch eine beliebige Stichprobe vollständig bestätigt.
Der Vergleichsmaßstab darf nicht versehentlich aus dem bereits veränderten Ausgangsbestand übernommen werden. Sonst würde die Prüfung genau die Änderung als richtig behandeln, die sie erkennen soll. Halte deshalb den betrachteten Sicherungszeitpunkt und die dazugehörige Erwartung auseinander. Ein fachlicher Prüffall sollte benennen, welcher Stand bestätigt werden soll und weshalb dieser Stand für das Szenario relevant ist.
Prüfe gegebenenfalls auch Beziehungen zwischen Daten. Eine vorhandene Dokumentkennung hilft wenig, wenn die zugehörige Datei nicht lesbar ist. Ein einzelner erfolgreicher Datensatzabruf bestätigt keine vollständige Verknüpfung aller Bestandteile. Solche Prüfungen gehören in den Anwendungsfall. Unser SQLite-Versuch enthält keine externen Dateien und behauptet diese weitergehende Eigenschaft deshalb nicht.
Die Dateitrennung des Beispiels nicht überinterpretieren
Alle Dateien des Lehrversuchs liegen absichtlich in einem eigenen lokalen Prüfverzeichnis. Die Trennung verhindert ein Überschreiben des Ausgangsbestands und ermöglicht den Vergleich. Sie stellt keine räumlich getrennte Sicherungsaufbewahrung dar. Ein Ausfall des gemeinsamen Datenträgers könnte weiterhin alle dort liegenden Dateien betreffen. Das Beispiel zeigt einen Prüfmechanismus und keine vollständige Schutzarchitektur.
Für ein reales Sicherungskonzept muss diese weitere Frage eigenständig gelöst werden. Welche gemeinsame Ausfallursache wird betrachtet? Welche Kopie bleibt dann erreichbar? Welche berechtigte Person kann den Rückweg ausführen? Die Antworten hängen von der tatsächlichen Umgebung ab. Ein Symbol für eine Cloud oder eine externe Festplatte im Diagramm wäre kein Beleg, dass diese Trennung wirklich umgesetzt wurde.
Auch Verschlüsselung und Zugriffsschutz werden durch den kleinen Versuch nicht nachgewiesen. Die Beispielinhalte sind eigens geschriebene Lehrtexte. Sie benötigen keine realen Zugangsdaten und enthalten keine Kundengeheimnisse. Wer das Verfahren in einem echten System verwendet, muss die Schutzmaßnahmen und die Verfügbarkeit der notwendigen Schlüssel zusätzlich passend planen und prüfen.
Versionen und Auswahl des Sicherungsstands
Ein aktueller Stand ist nicht in jedem Fall der benötigte Stand. Wenn ein Fehler bereits vor der letzten Sicherung bestand, kann eine ältere geeignete Fassung relevant sein. Lege deshalb fest, wie Sicherungsstände identifiziert und ausgewählt werden. Name, Zeitpunkt und zugehöriger Systemstand sollten zusammenpassen. Eine Ansammlung ähnlich benannter Dateien erschwert diese Entscheidung im Wiederherstellungsfall.
Die Aufbewahrung muss den tatsächlichen Anforderungen entsprechen. Dieser Beitrag legt keine universelle Frist fest. Geschäftlicher Bedarf, Schutzbedarf und gegebenenfalls konkrete rechtliche Vorgaben müssen für den jeweiligen Bestand geklärt werden. Die technische Fähigkeit, viele Kopien zu erzeugen, beantwortet noch nicht, welche Stände aufbewahrt werden sollen und wer darüber entscheidet.
Fehler im Versuch sichtbar behandeln
Der Code bricht ab, wenn eine frische Zielumgebung nicht angelegt werden kann oder die erwarteten Ergebnisse fehlen. Das verhindert eine erfundene Erfolgsmeldung. Eine fehlgeschlagene Ausführung kann trotzdem bereits Dateien erzeugt haben. Solche Artefakte sind nicht automatisch gültige Sicherungen. Der abgeschlossene Prüfbericht gehört zum konkreten erfolgreichen Lauf und darf nicht aus einer früheren Ausführung übernommen werden.
Bei automatisierten Abläufen muss die Fehlermeldung jemanden erreichen, der die Ursache bearbeiten kann. Ein regelmäßig laufender Auftrag nützt wenig, wenn sein Scheitern unbeachtet bleibt. Unterscheide dabei fehlgeschlagene Erstellung, fehlgeschlagene Übertragung und fehlgeschlagene Wiederherstellung. Diese Zustände können verschiedene Ursachen besitzen und verlangen möglicherweise unterschiedliche Korrekturen.
Eine tatsächliche Zeitmessung sinnvoll planen
Wenn die Wiederanlaufdauer wichtig ist, definiere den Beginn und das Ende der Messung. Beginnt sie beim Erkennen des Ausfalls oder erst beim Start eines Kopiervorgangs? Endet sie beim Öffnen der Datenbank oder nach einer fachlich erfolgreichen Arbeit? Ohne diese Festlegung können zwei scheinbar ähnliche Zeitwerte unterschiedliche Abläufe beschreiben und dadurch eine falsche Sicherheit erzeugen.
Erfasse auch notwendige manuelle Schritte. Zugang zum Speicher, Auswahl des richtigen Stands und Bereitstellung der Zielumgebung können zum Rückweg gehören. Eine reine Programmlaufzeit bildet diese Aufgaben nicht ab. Der hier veröffentlichte Versuch enthält ausdrücklich keine entsprechende Wiederanlaufmessung. Seine beobachteten Datenbankergebnisse dürfen deshalb nicht als zugesagte Betriebszeit verwendet werden.
Häufige Fragen zum Prüfbericht
Reicht es, die Sicherungsdatei öffnen zu können?
Das ist ein nützlicher Prüfschritt, aber noch kein vollständiger Inhaltsnachweis. Der gezeigte Versuch liest deshalb sämtliche Lehrdatensätze und vergleicht ihre Felder. Für eine Anwendung kommen passende fachliche Aufgaben hinzu. Der Bericht sollte klar sagen, welche Eigenschaft bereits geprüft ist und welche noch offen bleibt.
Bestätigt eine passende Prüfsumme die fachliche Vollständigkeit?
Sie bestätigt im beschriebenen Vergleich die unveränderte Datei. Ob ursprünglich die richtigen Daten enthalten waren, ist eine andere Frage. Diese Unterscheidung verhindert, dass Integritätskontrolle und fachliche Abnahme gleichgesetzt werden. Beide können wichtig sein, brauchen aber ihre jeweils passende Grundlage.
Was sollte nach einem gescheiterten Versuch passieren?
Halte die beobachtete Abweichung und die betroffene Prüfstufe fest. Eine nicht lesbare Sicherung verlangt eine andere Untersuchung als eine fehlende zugehörige Datei. Bearbeite die Ursache und wiederhole den passenden Rückweg. Der vorherige Erfolg eines anderen Stands darf die konkrete Abweichung nicht verdecken. Ein Prüfbericht ist gerade dann hilfreich, wenn er die nächste Korrektur präzise eingrenzt.
Wie wird aus dem Versuch eine wiederholbare Aufgabe?
Beschreibe Voraussetzungen, Ziel, erwartete Inhalte und Prüfschritte so, dass eine berechtigte andere Person sie nachvollziehen kann. Verweise auf benötigte Werkzeuge und die gültige Anleitung. Prüfe bei Änderungen, ob diese Angaben noch stimmen. Die Wiederholbarkeit entsteht durch klare Bedingungen und tatsächliche Ausführung. Eine kopierte Erfolgsmeldung oder ein unveränderter Termin im Kalender genügt dafür nicht.
Checkliste für einen begrenzten Wiederherstellungstest
- Benötigter Zustand und betrachtetes Ausfallszenario sind beschrieben.
- Sicherungsumfang und Abhängigkeiten sind nachvollziehbar.
- Das Verfahren passt zum tatsächlichen Datenbanksystem und Betriebsmodus.
- Sicherungen und erforderliche Schlüssel sind angemessen geschützt und verfügbar.
- Das Prüfziel ist getrennt und verhindert unbeabsichtigtes Überschreiben.
- Erwartete Inhalte und fachliche Prüffälle stehen vor dem Test fest.
- Zeilenzahlen, Prüfsummen und Inhalte werden nach ihrer jeweiligen Aussage bewertet.
- Versionen, Ergebnisse, Grenzen und offene Punkte sind dokumentiert.
- Für Fehlerbehebung und erneute Prüfungen ist jemand zuständig.
Die Veröffentlichung des Lehrcodes macht den Versuch nachvollziehbar. Sie ersetzt keine auf das eigene System abgestimmte Betriebsanweisung. Übernimm deshalb zuerst das Prüfprinzip: erwarteten Stand benennen, in ein getrenntes Ziel wiederherstellen und passende Inhalte kontrollieren. Das konkrete Verfahren und die weiteren Schutzmaßnahmen werden anschließend aus den tatsächlichen Anforderungen abgeleitet.
Quellen und Stand
Die SQLite-Dokumentation beschreibt außerdem die verwendete quick_check-Prüfung und ihre technische Einordnung.
Quellenstand ist der 9. November 2026. SQLite beschreibt die Sicherungs-API und Alternativen sowie VACUUM mit INTO. OWASP erläutert im Leitfaden zur Datenbanksicherheit unter anderem den Schutz von Sicherungen. NIST definiert Recovery Point Objective und Recovery Time Objective. Die Datensätze und der ausgeführte Wiederherstellungsversuch sind eigene Lehrbeispiele.