Sicherheitsgrundlagen für kleine Unternehmenswebseiten
Eine belastbare Grundlage für überschaubare Unternehmensauftritte: mit abgegrenztem PHP-Beispiel und nachvollziehbaren Nachweisen.
Auch eine überschaubare Unternehmenswebseite besitzt mehrere schützenswerte Teile. Dazu gehören ihre Inhalte, Kontaktanfragen, Verwaltungszugänge, Domain und technische Konfiguration. Ein Vorfall kann die Erreichbarkeit beeinträchtigen oder falsche Informationen veröffentlichen. Die sinnvolle Antwort darauf ist ein überschaubarer Betriebsplan mit konkreten Verantwortlichkeiten und nachvollziehbaren Prüfungen.
Dieser Leitfaden verwendet einen fiktiven Handwerksbetrieb mit Leistungsseiten, Journal und Kontaktformular. Das Team veröffentlicht Inhalte über eine geschützte Verwaltung. Der Artikel erklärt eine praxistaugliche Arbeitsweise und enthält ein tatsächlich ausführbares PHP-Beispiel für eine eng abgegrenzte Ausgabeaufgabe. Er ist keine Aussage über den Sicherheitszustand eines bestimmten Kundensystems.
1. Zuerst das eigene System kennen
Eine Bestandsliste beginnt mit den tatsächlich verwendeten Komponenten: Hosting, Domainverwaltung, Anwendung, Laufzeit, Datenbank, Erweiterungen und Versanddienst. Zu jedem Eintrag gehören Verantwortlichkeit, Zugang und Wartungsweg. Es geht nicht darum, möglichst viele technische Einzelheiten zu sammeln. Die Liste soll beantworten, wer eine betroffene Komponente aktualisieren oder bei einem Vorfall erreichen kann.
Für den Beispielbetrieb wird außerdem festgehalten, welche Inhalte öffentlich sind und welche Informationen nur in der Verwaltung erscheinen dürfen. Eine Kontaktanfrage gehört nicht automatisch in dasselbe öffentliche Medienverzeichnis wie ein Titelbild. Solche Grenzen werden ausdrücklich benannt. Eine unklare Ablage führt sonst leicht dazu, dass technisch erreichbare Dateien versehentlich für privat gehalten werden.
Auch externe Abhängigkeiten gehören in diese Übersicht. Eine Agentur kann die Anwendung pflegen, während ein anderer Dienst die Domain verwaltet. Wenn ein Zugang fehlt, wird die Zuständigkeit geklärt, bevor ein dringender Vorfall entsteht. Eine einzige Person mit sämtlichem Wissen ist ein organisatorisches Risiko. Die notwendigen Informationen werden passend geschützt und für die verantwortlichen Rollen auffindbar abgelegt.
2. Risiken nach Auswirkungen priorisieren
Eine kleine Webseite braucht keinen unverständlichen Maßnahmenkatalog ohne Bezug zum Betrieb. Das Team beschreibt zuerst mögliche Auswirkungen: Die Seite ist nicht erreichbar, ein Verwaltungszugang wird missbraucht oder Kontaktanfragen gehen verloren. Anschließend werden die vorhandenen Gegenmaßnahmen und verbleibenden Lücken betrachtet. Daraus entsteht eine begründete Reihenfolge.
| Situation | Erste Grundlage | Prüfbarer Nachweis |
|---|---|---|
| Unberechtigter Verwaltungszugriff | Starke Anmeldung und begrenzte Rechte | Getrennte Testkonten mit definierten Rollen |
| Fehlerhaftes Update | Prüfumgebung und Rückweg | Dokumentierter Vergleich vor Veröffentlichung |
| Verlust von Inhalten | Getrennte Sicherung | Erfolgreiche Wiederherstellung |
| Unerwartete Eingaben | Serverprüfung und passende Ausgabe | Gezielte Tests der betroffenen Verarbeitung |
Die Tabelle ist ein Arbeitsmodell und keine abschließende Risikobewertung. Ein Auftritt mit Kundenkonten oder sensiblen Unterlagen benötigt zusätzliche Betrachtungen. Der Umfang folgt den tatsächlich verarbeiteten Informationen und Funktionen. Ein neues Modul kann die ursprüngliche Einschätzung verändern. Deshalb wird die Bestandsliste bei fachlichen Erweiterungen erneut durchgesehen.
3. Verantwortung für Aktualisierungen festlegen
Aktuelle Software setzt einen konkreten Wartungsweg voraus. Wer erhält Hinweise, prüft die betroffene Version und entscheidet über die Umsetzung? Für jede Komponente wird eine zuständige Rolle genannt. Ein automatisch installierter Teil benötigt weiterhin Beobachtung und eine Möglichkeit zur Fehlerbehebung. Automatisierung nimmt die Verantwortung für den Betrieb nicht ab.
Vor einem relevanten Update werden Änderungen, Projektanpassungen und der Rückweg betrachtet. In einer passenden Prüfumgebung werden Anmeldung, Inhaltsdarstellung und Formularablauf erprobt. Die Prüfung verwendet keine unkontrollierte Kopie vertraulicher Produktivdaten. Anschließend wird dokumentiert, welche Version tatsächlich veröffentlicht wurde. Eine heruntergeladene Datei ist noch kein Nachweis einer aktualisierten laufenden Anwendung.
Bei einer bekannten dringenden Lücke darf ein allgemeiner Monatsrhythmus nicht unbesehen als ausreichende Antwort gelten. Die verantwortliche Fachperson beurteilt Betroffenheit, Schutzmöglichkeiten und notwendige Maßnahmen. Für normale Pflege bleibt ein wiederkehrender Termin sinnvoll. Wichtig ist die Unterscheidung zwischen geplanter Wartung und einer konkreten Situation, die eine schnellere Reaktion verlangt.
4. Verwaltungszugänge als eigene Schutzaufgabe behandeln
Jede verantwortliche Person erhält einen eigenen Zugang statt eines gemeinsam verwendeten Kontos. Dadurch lassen sich Rechte und Änderungen nachvollziehbar zuordnen. Nicht mehr benötigte Zugänge werden deaktiviert. Auch frühere Dienstleister, Testkonten und Wiederherstellungswege werden betrachtet. Ein starkes Kennwort hilft wenig, wenn ein alter zweiter Zugang unbeachtet offenbleibt.
Wo das System es unterstützt, wird eine zusätzliche Anmeldeabsicherung eingerichtet. Die konkrete Wahl richtet sich nach Anwendung und vorhandenen Verfahren. Ebenso wichtig ist die Wiederherstellung des Zugangs bei Geräteverlust. Dieser Ablauf wird geplant, ohne dauerhaft ungeschützte Ersatzinformationen in öffentliche Projektdateien zu legen. Die OWASP-Erläuterung zur Authentifizierung bietet technische Orientierung zu diesen Themen.
Fehlgeschlagene Anmeldungen werden angemessen behandelt. Eine unbegrenzte schnelle Folge von Versuchen sollte nicht einfach hingenommen werden. Gleichzeitig darf eine ungünstige Sperrlogik legitime Arbeit nicht unnötig verhindern. Die technische Umsetzung gehört in die verantwortete Anmeldung des Systems. Ein zusätzlicher sichtbarer Sicherheitsaufkleber in der Oberfläche ersetzt diese Verarbeitung nicht.
5. Anmeldung und Berechtigung auseinanderhalten
Die Anmeldung stellt fest, welcher Zugang verwendet wird. Die Berechtigung entscheidet, welche Handlung dieser Zugang ausführen darf. Im Beispiel kann eine Redakteurin einen Beitrag bearbeiten, aber nicht neue Administratoren anlegen. Diese Unterscheidung wird für jede geschützte Funktion umgesetzt und nicht nur im sichtbaren Menü dargestellt.
Ein ausgeblendeter Verwaltungslink ist keine Zugriffskontrolle. Die zugehörige Serverroute muss die Berechtigung selbst prüfen. Auch eine direkt aufgerufene Adresse darf keine fremden Daten ausgeben oder Änderungen erlauben. Für die Prüfung werden getrennte Testrollen verwendet. Die erwarteten erlaubten und verweigerten Handlungen werden vorab aufgeschrieben.
Bei späteren Erweiterungen wird das Rollenmodell erneut geprüft. Ein neues Exportmodul kann mehr Informationen zugänglich machen als die bisherige Inhaltsansicht. Eine bequeme pauschale Administratorrolle würde diese Unterschiede verdecken. Der Betrieb vergibt die Rechte, die für die tatsächliche Aufgabe erforderlich sind und dokumentiert, wer besondere Freigaben verantwortet.
6. Vertrauliche Ablagen vom öffentlichen Bereich trennen
Öffentlich ausgelieferte Dateien und interne Konfiguration erhalten getrennte Ablagen. Zugangsdaten, Sicherungen und Protokolle gehören nicht in ein Verzeichnis, das der Webserver allgemein ausliefert. Eine unauffällige Dateiendung ist dafür keine ausreichende Grenze. Entscheidend ist die tatsächliche Erreichbarkeit unter den Regeln der jeweiligen Installation.
Das Team prüft diese Grenze mit ungefährlichen Testdateien und den vorgesehenen Serverregeln. Es wird nicht versucht, fremde Systeme zu untersuchen. Auch Fehlermeldungen werden betrachtet: Eine Besucheransicht soll keine Zugangsdaten oder internen Dateiinhalte offenlegen. Fachlich hilfreiche Diagnosen bleiben in der dafür geschützten Betriebsablage.
Versionsverwaltung und Veröffentlichung werden ebenfalls getrennt gedacht. Ein privater Projektstand kann Konfigurationsbeispiele enthalten, aber keine versehentlich übernommenen echten Schlüssel. Falls ein Schlüssel offengelegt wurde, reicht das spätere Entfernen aus einer sichtbaren Datei möglicherweise nicht. Der Vorfall wird fachlich bewertet und der betroffene Zugang über seinen tatsächlichen Verwaltungsweg erneuert.
7. Eingaben auf dem Server nach ihrer Aufgabe prüfen
Ein Formular im Browser bietet Bedienhilfen. Es ist jedoch nicht die einzige mögliche Quelle einer Anfrage. Der Server behandelt alle eingehenden Werte nach definierten Regeln. Dabei werden erwarteter Datentyp, Länge und fachlicher Zweck geprüft. Ein als Text erwartetes Feld darf nicht stillschweigend jede unerwartete Datenstruktur übernehmen.
Die Regeln sollten zum Angebot passen. Eine Terminangabe benötigt andere Prüfungen als ein Nachrichtenfeld. Ein Name darf nicht aufgrund einer engen Vorstellung normaler Schreibweise unnötig zurückgewiesen werden. Technische Grenzen werden bewusst gewählt und verständlich erklärt. Eine einzige pauschale Zeichenbereinigung ist keine passende Lösung für alle Eingaben.
Auch hochgeladene Dateien benötigen eine eigene Betrachtung. Ob sie überhaupt erforderlich sind, ist die erste Frage. Danach folgen zulässiger Zweck, Größe, Typprüfung, Ablage und Zugriff. Dieser Leitfaden liefert dafür keinen vollständigen Upload-Endpunkt. Ein zusätzliches Dateifeld ist eine fachliche und technische Erweiterung, die mit ihren Risiken geplant werden muss.
8. Ausgabe für den tatsächlichen Kontext vorbereiten
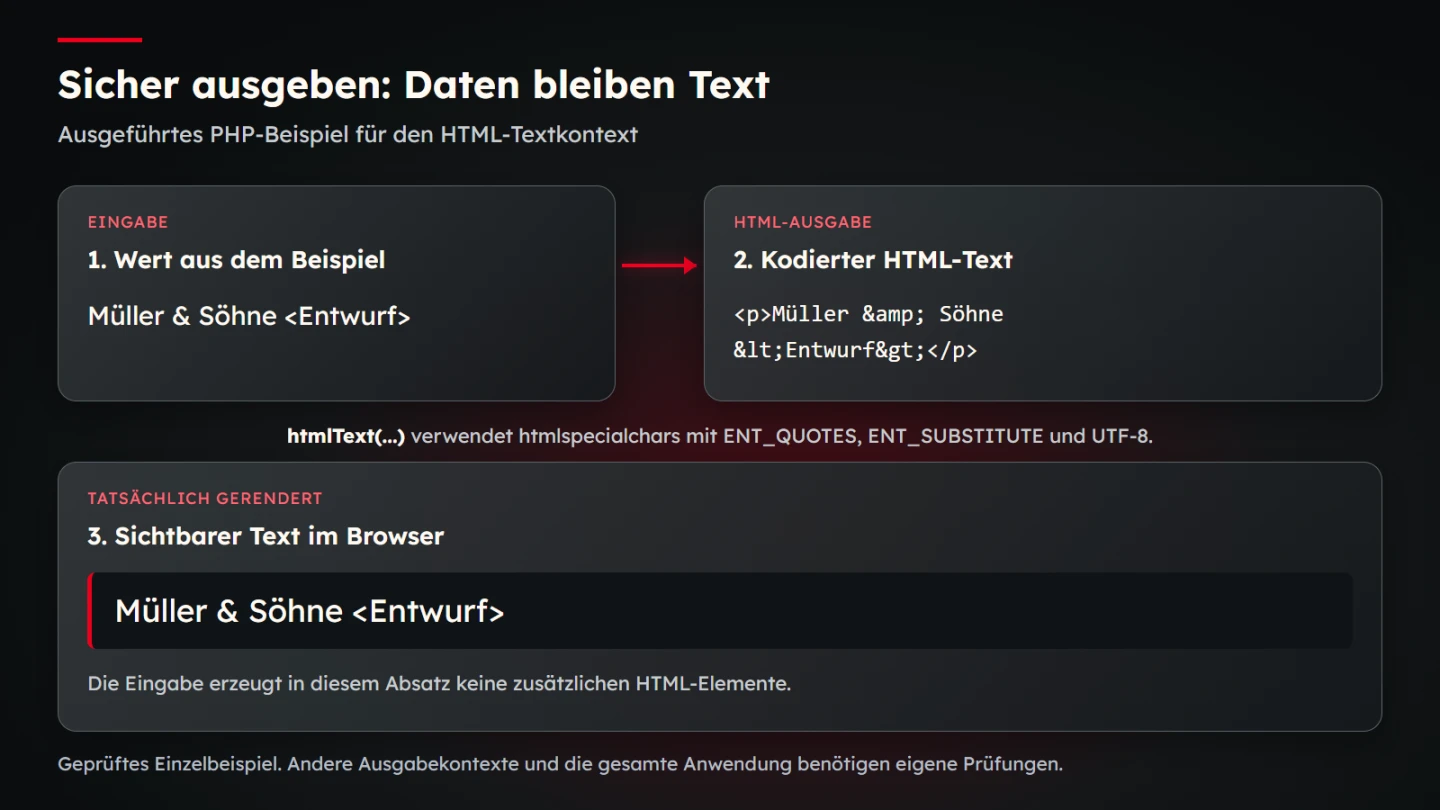
Die folgende PHP-Funktion ist für Text gedacht, der innerhalb eines HTML-Elements ausgegeben wird. Sie verwandelt relevante Sonderzeichen in ihre HTML-Darstellung. Der Text soll sichtbar bleiben, ohne als HTML-Markup interpretiert zu werden. Die Funktion ist keine allgemeine Bereinigung für JavaScript, CSS, Datenbankabfragen oder beliebige Linkziele.
<?php
declare(strict_types=1);

function htmlText(string $value): string
{
    return htmlspecialchars(
        $value,
        ENT_QUOTES | ENT_SUBSTITUTE,
        'UTF-8'
    );
}

$projectName = 'Müller & Söhne <Entwurf>';
echo '<p>' . htmlText($projectName) . '</p>';
Im Ergebnis erscheinen das kaufmännische Und und die spitzen Klammern als Teil des Textes. Für die Ausgabe werden sie entsprechend kodiert. Der explizite Zeichensatz beschreibt die erwartete Verarbeitung. Das PHP-Handbuch erläutert die Funktion und ihre Optionen. Im Lernbeispiel werden Sonderzeichen, Anführungszeichen, Unicode und eine unvollständige UTF-8-Folge tatsächlich geprüft.
Die OWASP-Erläuterung zu Cross-Site-Scripting unterscheidet verschiedene Ausgabekontexte. Diese Unterscheidung ist entscheidend: Eine Zeichenfolge kann in einem Textabsatz anders behandelt werden müssen als in ausführbarem Code. Vorhandene sichere Vorlagenfunktionen werden deshalb passend verwendet. Selbst zusammengestellte Zeichenersetzungen ohne Kontextprüfung sind keine belastbare allgemeine Schutzschicht.
9. Datenbankwerte von Abfragestruktur trennen
Wenn Eingaben in Datenbankabfragen verwendet werden, sollten Werte über die dafür vorgesehenen Parametermechanismen der Datenbankschnittstelle übergeben werden. Die Abfragestruktur wird nicht durch das direkte Zusammenkleben unkontrollierter Eingaben erzeugt. OWASP und das PHP-Handbuch erklären diesen Grundgedanken anhand vorbereiteter Anweisungen.
Parameter ersetzen allerdings keine fachliche Berechtigungsprüfung. Eine korrekt parametrisierte Abfrage kann weiterhin Informationen liefern, die ein bestimmter Zugang nicht sehen darf. Ebenso lassen sich Bezeichner wie frei gewählte Spaltennamen nicht einfach wie beliebige Datenwerte behandeln. Wo eine Auswahl erforderlich ist, wird sie anhand einer tatsächlich erlaubten Menge gestaltet.
Für den Beispielbetrieb bedeutet das: Eine öffentliche Artikelseite liest nur freigegebene Inhalte. Eine Verwaltungsansicht prüft zusätzlich die angemeldete Rolle. Diese Regeln werden mit den tatsächlichen Datenzugriffen getestet. Die Aussage, man verwende eine bestimmte Bibliothek, belegt noch nicht, dass jede Abfrage und jeder Zugriff korrekt umgesetzt wurde.
10. HTTPS und Sitzungen im richtigen Zusammenhang prüfen
Eine verschlüsselte Verbindung schützt die Übertragung zwischen beteiligten Endpunkten. Sie ist eine notwendige Grundlage für eine vertrauliche Anmeldung, aber kein Nachweis sicherer Anwendungslogik. Eine schädliche öffentliche Datei kann ebenso über eine verschlüsselte Verbindung ausgeliefert werden. Das Team trennt deshalb Transport, Zugriff und Inhaltsverarbeitung in seiner Prüfung.
Sitzungseinstellungen werden im Zusammenhang mit der tatsächlichen Bereitstellung bewertet. Weiterleitungen, vorgeschaltete Systeme und Cookie-Eigenschaften müssen zusammenpassen. Eine pauschale Kopie einzelner Header ersetzt keine Prüfung des Ablaufs. Nach Anmeldung, Abmeldung und einem Berechtigungswechsel wird betrachtet, welche Ansichten tatsächlich noch erreichbar sind.
Auch zwischengespeicherte Inhalte werden berücksichtigt. Private Verwaltungsansichten dürfen nicht versehentlich wie allgemeine öffentliche Seiten behandelt werden. Die konkrete Cache- und Sitzungsstrategie gehört zur Anwendung. Für die Abnahme werden öffentliche und angemeldete Zustände getrennt geprüft, damit ein erfolgreicher Aufruf unter einem Administratorkonto nicht als öffentlicher Test missverstanden wird.
11. Sicherungen durch Wiederherstellung bewerten
Eine Sicherung ist erst dann praktisch nützlich, wenn sie zur Wiederherstellung verwendet werden kann. Für den Beispielbetrieb werden Dateien, Datenbank und notwendige Konfiguration gemeinsam betrachtet. Die Ablage einer Kopie im selben öffentlich erreichbaren Verzeichnis schafft keinen belastbaren unabhängigen Rückweg. Zugriffe auf Sicherungen werden passend geschützt.
Die Wiederherstellung wird in einer geeigneten getrennten Umgebung erprobt. Dabei wird geprüft, ob Inhalte, Bilder und benötigte Einstellungen zusammenpassen. Echte Nachrichten werden nicht unkontrolliert erneut versendet. Ein funktionierender Test zeigt den erprobten Ablauf unter den dokumentierten Bedingungen. Er ist keine pauschale Zusage einer beliebigen Wiederanlaufzeit.
Der Betrieb legt fest, welcher Datenverlust und welche Unterbrechung fachlich tragbar sind. Daraus ergeben sich Anforderungen an Sicherungshäufigkeit und Rückkehr. Diese Werte werden nicht aus einem beliebigen Branchenbeispiel übernommen. Verantwortlichkeit, Zugriff und der zuletzt geprüfte Wiederherstellungsweg stehen in einer für die zuständigen Personen erreichbaren Betriebsdokumentation.
12. Vorfälle erkennbar machen und geordnet behandeln
Ein kleiner Betrieb benötigt einen verständlichen Kontaktweg für technische Auffälligkeiten. Wer wird bei unerwarteten Änderungen, Ausfällen oder verdächtigen Verwaltungszugriffen informiert? Welche Fachperson kann Zugänge sperren oder eine Veröffentlichung stoppen? Diese Fragen werden vorab geklärt, damit unter Zeitdruck nicht erst nach Zuständigkeiten gesucht werden muss.
Protokolle sollen relevante Ereignisse nachvollziehbar machen, ohne unnötig vertrauliche Inhalte zu sammeln. Die konkrete Auswahl und Aufbewahrung werden für das System verantwortet. Eine bloße Menge von Logdateien ist noch keine Beobachtung. Es muss feststehen, welche Hinweise jemand tatsächlich erhält und wie darauf reagiert wird.
Bei einem Vorfall werden Fakten und Vermutungen getrennt dokumentiert. Unkontrolliertes Löschen kann die Untersuchung erschweren. Ebenso kann ein ungeprüftes Zurückspielen einer alten Sicherung dieselbe Ursache erneut einführen. Die zuständige Fachperson koordiniert Begrenzung, Untersuchung und Wiederaufnahme. Rechtliche Melde- oder Informationspflichten werden für den konkreten Fall gesondert geprüft.
13. Eine kleine Sicherheitsabnahme durchführen
- Komponenten und Verantwortlichkeiten sind tatsächlich erfasst.
- Verwaltungszugänge sind einzelnen Aufgaben zugeordnet.
- Geschützte Serverrouten prüfen die benötigte Berechtigung.
- Interne Konfiguration und Sicherungen liegen außerhalb öffentlicher Ablagen.
- Formulare werden serverseitig nach definierten Regeln verarbeitet.
- Ausgabefunktionen passen zu ihrem jeweiligen Kontext.
- Datenbankwerte werden von der Abfragestruktur getrennt.
- Öffentliche und private Ansichten wurden getrennt betrachtet.
- Eine Wiederherstellung wurde praktisch durchgeführt.
- Kontaktweg und erste Schritte bei Vorfällen sind bekannt.
Die Abnahme nennt ihre Grenzen. Ein Test der Ausgabefunktion prüft nicht automatisch die gesamte Verwaltung. Eine kontrollierte Wiederherstellung ersetzt keine Prüfung von Benutzerrechten. Diese Trennung hilft, Maßnahmen gezielt zu ergänzen. Sicherheit wird als nachvollziehbare Betriebsaufgabe behandelt und nicht als pauschales Versprechen auf einem Verkaufsblatt.
14. Pflege nach Änderungen fortsetzen
Neue Funktionen werden gegen dieselben Grundfragen betrachtet. Ein Newsletter, Kundenbereich oder Dateiimport verändert den bisherigen Umfang. Das Team klärt Zugriffe, Verarbeitung, Sicherung und Fehlerfälle vor der Veröffentlichung. Eine kleine Erweiterung im sichtbaren Menü kann technisch mehrere neue Verantwortlichkeiten erzeugen.
Auch ein Dienstleisterwechsel gehört dazu. Zugänge, Schlüssel, Betriebswissen und Wiederherstellungsunterlagen werden geordnet übergeben. Nicht mehr benötigte Rechte werden entfernt. Die Prüfung bestätigt den tatsächlichen Zustand nach der Übergabe. So bleibt der Auftritt betreubar, ohne vom Gedächtnis einer einzelnen Person abzuhängen.
Eine sinnvolle Sicherheitsgrundlage bleibt überschaubar genug, um regelmäßig benutzt zu werden. Sie benennt konkrete Systeme, zuständige Rollen und überprüfte Abläufe. Der Handwerksbetrieb gewinnt dadurch keine absolute Gewissheit, aber eine belastbare Fähigkeit zum Vorbeugen, Erkennen und Wiederherstellen. Genau diese Fähigkeit muss mit dem Auftritt mitwachsen.
15. Nachweise konkret und wiederholbar halten
Für jede Prüfung werden Frage, Umgebung und erwartetes Ergebnis festgehalten. Ein Rollentest kann beispielsweise bestätigen, dass ein Redaktionskonto eine geschützte Administratorfunktion nicht ausführen darf. Ein Wiederherstellungstest kann zeigen, dass ein definierter Inhaltsstand einschließlich seiner Bilder zurückkehrt. Das sind unterschiedliche Aussagen. Sie sollten nicht zu einem pauschalen Vermerk zusammengezogen werden, die Sicherheit sei bestanden.
Ungefährliche Testeingaben und kontrollierte Szenarien werden für die Pflege aufbewahrt. Echte Kennwörter oder vertrauliche Kontaktanfragen gehören nicht in diese Prüfdaten. Bei einer Änderung wird gezielt betrachtet, welche Nachweise betroffen sind. Eine neue Vorlagenverarbeitung kann die Ausgabe verändern. Ein Hostingwechsel kann dagegen neue Fragen zur Dateierreichbarkeit oder zum Rückweg nach einem Ausfall aufwerfen.
Offene Punkte werden so beschrieben, dass die verantwortliche Geschäftsleitung eine sinnvolle Entscheidung treffen kann. Dazu gehören die betroffene Funktion, eine nachvollziehbare Auswirkung und der nächste Klärungsschritt. Unbegründete Beruhigung hilft ebenso wenig wie eine ungeordnete Liste sämtlicher denkbarer Gefahren. Eine klare Dokumentation verbindet fachliche Prüfung mit einer bearbeitbaren Aufgabe.
Für den fiktiven Handwerksbetrieb kann daraus ein kleiner Arbeitsvorrat entstehen: einen früheren Dienstleisterzugang deaktivieren, die Wiederherstellung nach einem Datenbankwechsel erneut durchführen und eine neue Verwaltungsroute mit der Redaktionsrolle prüfen. Jede Aufgabe besitzt einen Verantwortlichen und ein überprüfbares Ende. Die Reihenfolge folgt der tatsächlichen Situation. Ein erledigter leichter Punkt darf eine noch offene wichtige Zugriffslücke nicht verdecken.
Auch die Grenzen einer Prüfung bleiben sichtbar. Ein erfolgreich getesteter Sonderzeichenfall bedeutet nicht, dass unbekannte Vorlagen und fremde Erweiterungen dieselbe Funktion korrekt verwenden. Der Nachweis bleibt an den geprüften Code und seinen Ausgabekontext gebunden. Diese Genauigkeit macht spätere Änderungen leichter bewertbar. Das Team weiß, welche Grundlage vorhanden ist und an welcher Stelle eine neue fachliche Untersuchung beginnen muss.
Quellen und fachlicher Stand
Quellenstand: 9. November 2026. Die folgenden Primärquellen wurden für die erläuterten technischen Grundlagen geprüft. Betriebsszenario, Priorisierung und Prüfliste sind eigene redaktionelle Arbeitshilfen.