

Webseite ohne Cookie-Banner: So gelingt die datensparsame Gestaltung
Weniger unnötige Datenflüsse, bewusste Zusatzfunktionen und eine klare Prüfung pro Vorgang.
Eine Webseite ohne Cookie-Banner ist möglich. Der überzeugende Weg dorthin beginnt bei der Konstruktion: mit Inhalten, die ohne zusätzliche Fremddienste funktionieren, mit sparsamen Speicherzugriffen und mit optionalen Funktionen, die erst nach einer passenden Entscheidung starten. Entscheidend ist, was die Webseite tatsächlich tut. Ein entferntes Banner beseitigt keine Einwilligungspflicht.
Für eine Unternehmensseite kann das ausgesprochen angenehm sein. Besucher lesen Leistungen, finden Kontaktdaten und sehen Referenzen, ohne zuerst eine Auswahl über Werbepartner treffen zu müssen. Die Gestaltung braucht dafür weder schmucklos noch technisch rückständig zu sein. Gute Typografie, schnelle Bilder, Formulare und verständliche Navigation lassen sich auch ohne ein vorsorglich geladenes Paket aus Analyse, Werbung und fremden Einbettungen umsetzen.
Dieser Praxisartikel betrachtet Deutschland und die ergänzend anwendbaren europäischen Datenschutzregeln. Die technische und rechtliche Bewertung hängt von den konkreten Vorgängen ab. Er bietet eine Orientierung für die Gestaltung einer Webseite. Die tatsächlich eingesetzten Verfahren müssen jeweils passend beurteilt werden.
Wann braucht eine Webseite überhaupt eine Einwilligungsabfrage?
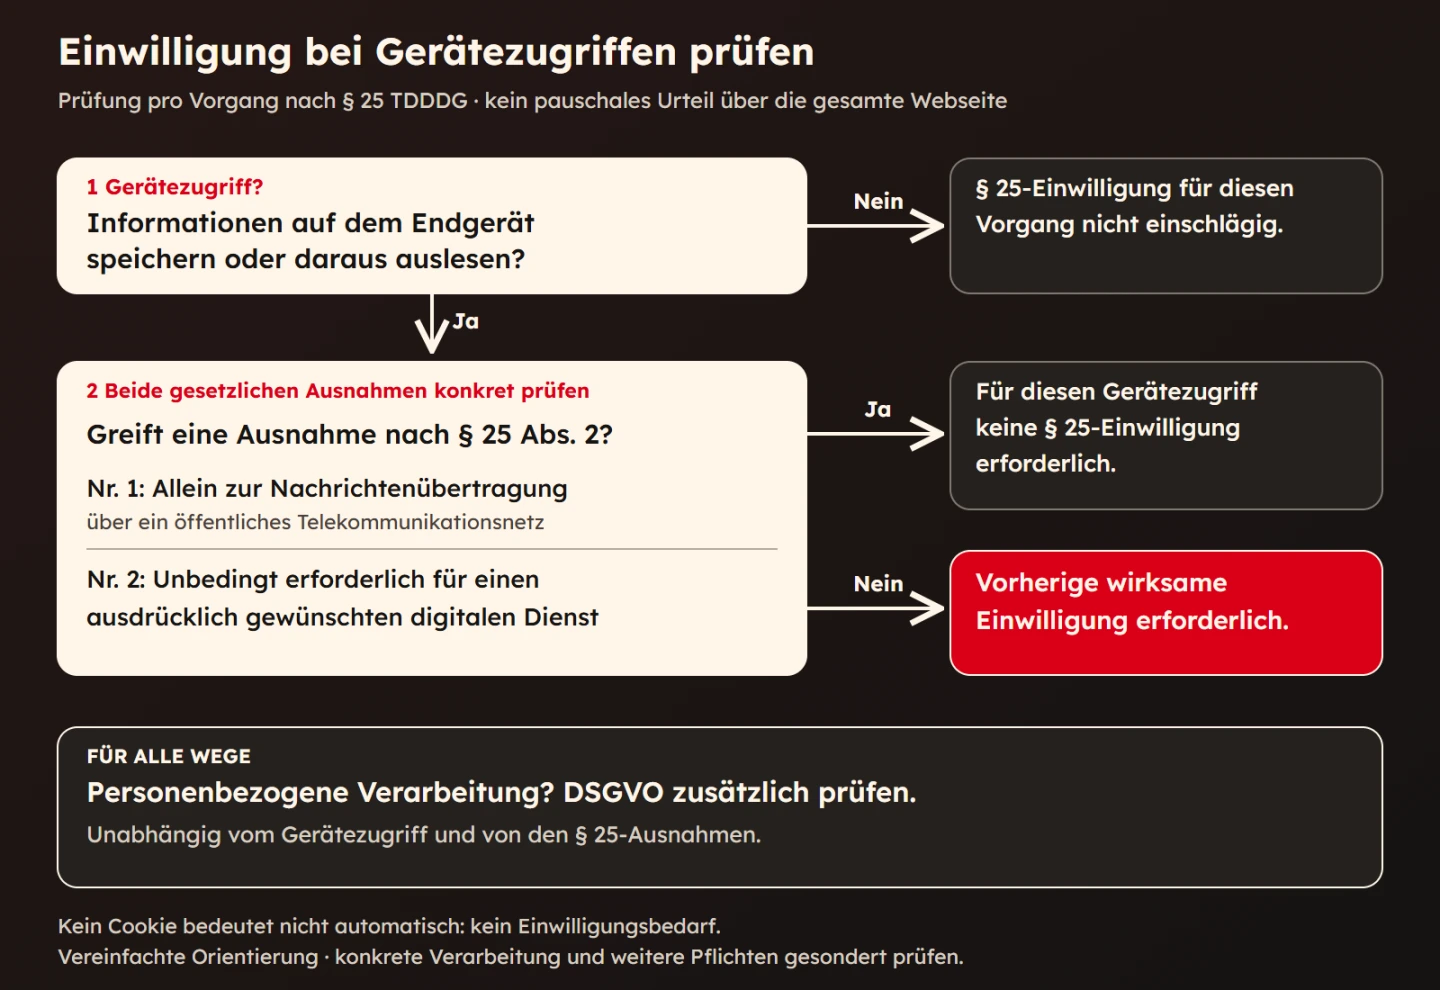
Das Wort Cookie-Banner beschreibt eine Oberfläche. Die rechtliche Frage beginnt früher: Werden Informationen auf dem Endgerät gespeichert oder wird auf dort vorhandene Informationen zugegriffen? § 25 TDDDG erfasst solche Vorgänge grundsätzlich unabhängig davon, ob ein klassisches Cookie verwendet wird. Auch ein Eintrag in localStorage oder sessionStorage wird nicht dadurch unproblematisch, dass er anders heißt.
Das Gesetz nennt zwei Ausnahmen von der dort geregelten Einwilligung: den ausschließlichen Zweck der Nachrichtenübertragung über ein öffentliches Telekommunikationsnetz sowie die unbedingte Erforderlichkeit für einen vom Nutzer ausdrücklich gewünschten digitalen Dienst. Beide müssen zum tatsächlichen Vorgang passen. Ein Interesse des Betreibers an besseren Verkaufszahlen macht eine Messung noch nicht technisch erforderlich. Ebenso wenig genügt das Etikett „notwendig“ im Verwaltungsbereich eines Plugins.
Ein zweiter Prüfweg betrifft personenbezogene Daten. Die DSGVO kann auch dann relevant sein, wenn kein einwilligungsbedürftiger Gerätezugriff vorliegt. Eine IP-Adresse in einem Serverprotokoll oder die Übermittlung einer Kontaktanfrage verschwindet nicht aus der Betrachtung, nur weil im Browser keine Kennung gespeichert wird. Umgekehrt verlangt nicht jede personenbezogene Verarbeitung zwingend eine Einwilligung. Die Übersicht des Europäischen Datenschutzausschusses zu Rechtsgrundlagen zeigt mehrere mögliche Grundlagen, deren Voraussetzungen jeweils erfüllt sein müssen.
Die praktische Konsequenz lautet: Eine Webseite kann ohne allgemeines Einwilligungsbanner auskommen, wenn ihre tatsächlichen Vorgänge keine entsprechende Einwilligung erfordern. Informationen zum Datenschutz und gegebenenfalls eine gezielte Auswahl für zusätzliche Dienste bleiben trotzdem nötig. Es gibt keinen allgemein gültigen Freibrief für „kleine Webseiten“, für ein bestimmtes CMS oder für eine bestimmte Anzahl von Cookies.
Die Grundseite zuerst: Welche Aufgaben müssen wirklich sofort funktionieren?
Beginnen wir mit einer fiktiven Handwerksfirma. Ihre Webseite soll Leistungen erklären, abgeschlossene Projekte zeigen, Öffnungszeiten nennen und eine Anfrage ermöglichen. Dafür braucht die erste Seitenansicht kein Werbenetzwerk, keinen Videoplayer eines Drittanbieters und keine automatisch startende Besucheridentifikation. Diese Aufgabenbeschreibung ist der Ausgangspunkt der Architektur.
Die Firma kann Bilder aus ihrem eigenen Medienbestand bereitstellen, passende Schriftdateien mit geklärten Nutzungsrechten ausliefern und ihre Adresse als Text anzeigen. Ein Kontaktformular übermittelt nur die eingegebenen Angaben an den vorgesehenen Empfänger. Ob dafür ein konkreter Schutzmechanismus mit Gerätezugriff benötigt wird, wird gesondert beurteilt. Ein pauschaler Sitzungsstart für jede statische Leistungsseite ist keine unvermeidliche Voraussetzung eines Formulars.
Wichtig ist eine vollständige Sicht auf den ersten Aufruf. Auch ein Theme kann externe Schriftdateien, ein eingebautes Chatfenster oder eine entfernte Bildquelle nachladen. Ein Tag-Manager kann Dienste erst später starten. Das scheinbar harmlose Vorschaubild eines Videos kann bereits beim Anzeigen eine Verbindung zum Videoanbieter auslösen. Die eigentliche Inhaltsfunktion ist dann noch gar nicht benutzt worden.
Eine gute Arbeitsfrage lautet deshalb: Was würde für den Besucher fehlen, wenn dieser Baustein heute nicht geladen würde? Fehlt lediglich eine Betreiberstatistik, ist das eine andere Situation als eine ausdrücklich gestartete Anmeldung. Fehlt nur eine interaktive Karte, kann die lesbare Adresse den grundlegenden Informationsbedarf bereits erfüllen. Diese Unterscheidung reduziert technische Abhängigkeiten und macht die anschließende Bewertung konkreter.
Typische Bausteine und ihre datensparsame Gestaltung
| Baustein | Praktische Gestaltung | Was weiterhin zu prüfen ist |
|---|---|---|
| Schriftarten | Lizenzierte Dateien selbst ausliefern oder Systemschriften nutzen | Lizenz, tatsächliche Auslieferungswege und mögliche weitere Zugriffe |
| Anfahrt | Adresse, Wegbeschreibung und klar bezeichneter externer Kartenlink | Zusätzliche eingebettete Karte nur nach gesonderter Prüfung und Auswahl |
| Video | Eigenes Vorschaubild und zunächst eine Beschreibung des Inhalts | Anbieter, Gerätezugriffe und Datenverarbeitung beim späteren Laden |
| Besucherstatistik | Nur die tatsächlich benötigte Fragestellung mit minimalen Daten bearbeiten | Kennungen, Endgerätezugriffe, Personenbezug, Rechtsgrundlage und Aufbewahrung |
| Darstellung oder Sprache | Ohne zusätzliche Speicherung beginnen; eine ausdrücklich gewünschte Merkung getrennt betrachten | Erforderlichkeit, Inhalt und Dauer des konkreten gespeicherten Werts |
| Anmeldung oder Warenkorb | Technik an die tatsächlich aufgerufene Funktion binden | Ob jeder einzelne Speicherzweck für den gewünschten Dienst erforderlich ist |
| Kontaktformular | Wenige verständliche Felder und angemessener Schutz ohne unnötige Fremdverbindungen | Formularverarbeitung, Empfänger, Schutztechnik und mögliche Speicherzugriffe |
Die Tabelle beschreibt Gestaltungsoptionen und keine automatische rechtliche Freigabe. Selbst bereitgestellte Dateien können eine Fremdverbindung vermeiden. Sie machen aber eine zusätzlich eingebaute Nutzerkennung nicht erforderlich. Ebenso sagt der Standort eines Servers allein wenig darüber aus, ob Besucher über mehrere Aufrufe wiedererkannt werden.
Bei externen Fonts lohnt eine genaue Formulierung: Die Verbindung zum Schriftanbieter kann datenschutzrechtliche Fragen auslösen. Daraus folgt nicht automatisch, dass gerade ein Cookie-Banner die erforderliche oder passende Lösung ist. Zuerst wird festgestellt, welche Daten fließen und ob überhaupt ein relevanter Gerätezugriff stattfindet. Anschließend lässt sich entscheiden, ob eine eigene Auslieferung die einfachere Konstruktion ist.
Präferenzen und Sitzungen: Der konkrete Wunsch zählt
Eine bewusst gewählte Sprache ist etwas anderes als eine ungefragt gesetzte dauerhafte Besucherkennung. Für die erste Ansicht kann eine Seite ihre normale Adresse und die vom Browser angebotene Sprachinformation nutzen, soweit diese Verarbeitung passend bewertet ist. Ein Sprachwechsel kann auf eine andere Sprachadresse führen. Dafür muss nicht automatisch eine langfristige Kennung erzeugt werden.
Soll eine Wahl über spätere Besuche hinweg gemerkt werden, braucht genau diese Speicherung eine nachvollziehbare Einordnung. Was wurde ausdrücklich gewünscht? Welcher Wert genügt? Wie lange ist die Speicherung erforderlich? Ein einfacher Sprachwert und eine zufällige, über Jahre nutzbare Identifikationsnummer erfüllen sehr unterschiedliche Aufgaben. Auch die Bequemlichkeit eines bestehenden Plugins beantwortet diese Fragen nicht.
Ähnlich ist es bei Sitzungen. Eine Anmeldung kann eine Sitzungskennung benötigen, damit die anschließenden Aufrufe dem angemeldeten Konto zugeordnet werden. Daraus folgt keine generelle Ausnahme für alles, was während derselben Sitzung geschieht. Wird die Kennung zusätzlich für eine Marketingauswertung genutzt, ist dieser Zweck gesondert zu prüfen. Auch ein nur bis zum Schließen des Browsers gespeichertes Objekt bleibt ein Speicherzugriff.
Die Orientierungshilfe Digitale Dienste der Datenschutzkonferenz, Version 1.2 vom November 2024, hilft dabei, den ausdrücklichen Wunsch und die konkrete technische Erforderlichkeit zu unterscheiden. Für die Umsetzung bedeutet das: Speichertechnik nicht vorsorglich über alle Seiten verteilen. Erst die benötigte Funktion beschreiben und dann die dafür erforderlichen Schritte begründen.
Statistik ohne Schlagworte bewerten
„Ohne Cookies“, „selbst gehostet“ und „serverseitig“ sind technische Beschreibungen. Keine davon beantwortet allein alle rechtlichen Fragen einer Statistik. Ein Werkzeug ohne Cookies kann andere Informationen aus dem Endgerät verwenden. Ein eigener Server kann personenbezogene Besuchsprofile führen. Eine serverseitige Weiterleitung kann Daten an einen weiteren Empfänger übertragen, obwohl der Browser dessen Adresse nicht direkt aufruft.
Deshalb beginnt die sinnvolle Auswahl bei der Frage, die das Unternehmen beantworten möchte. Geht es um kaputte Links, um das Interesse an einer Leistungsseite oder um die Zuordnung einzelner Verkäufe zu Werbekontakten? Diese Ziele benötigen unterschiedliche Informationen. Eine Betriebsprüfung auf Fehler braucht nicht automatisch einen über Monate verfolgbaren Besucher. Eine aggregierte Zahl wiederum ist nicht schon deshalb anonym, weil nur diese Zahl im Verwaltungsbereich angezeigt wird.
Für eine konkrete Bewertung werden Erhebung, Verarbeitung und Ausgabe getrennt beschrieben. Welche Daten entstehen zuerst? Welche davon werden sofort gekürzt oder verworfen? Gibt es Kennungen oder eine Zusammenführung mehrerer Besuche? Wer kann auf Rohdaten zugreifen? Welche Fristen gelten? Erst dieser tatsächliche Ablauf erlaubt eine belastbare Einordnung. Die endgültigen EDSA-Leitlinien 2/2023 zum technischen Anwendungsbereich zeigen zudem, warum die Betrachtung nicht bei klassischen Cookies enden darf.
Wenn die gewünschte Analyse eine Einwilligung voraussetzt, gibt es eine ehrliche Produktentscheidung: auf die Analyse verzichten, sie anders konstruieren oder eine passende Einwilligungsverwaltung einbauen. Eine Analyse still zu aktivieren und das Banner wegzulassen ist kein vierter Lösungsweg.
Externe Inhalte erst bei Bedarf verbinden
Eine Karte oder ein Video muss nicht schon beim Öffnen einer Leistungsseite geladen werden. Zunächst kann ein eigener Platzhalter den Inhalt erklären. Für eine Karte stehen darunter die Anschrift und ein normaler Link zum Kartenangebot. Für ein Video können eine Zusammenfassung und ein eigenes Vorschaubild genügen. Der Besucher erhält damit bereits brauchbare Informationen, ohne die zusätzliche Einbettung wählen zu müssen.
Vor einer einwilligungsbedürftigen Aktivierung müssen die erforderlichen Informationen und eine wirksame Auswahl vorhanden sein. „Inhalt laden“ ist kein universell ausreichender Einwilligungstext. Anbieter, Zwecke und die maßgeblichen Folgen müssen zum wirklichen Dienst passen. Eine Wahl darf außerdem nicht dadurch entwertet werden, dass der Fremddienst bereits über ein Vorschaubild, ein Skript oder einen Verbindungsaufbau angesprochen wurde.
Der folgende technische Baustein verwendet bewusst eine fiktive Adresse. Er zeigt eine überprüfbare Grenze zwischen eigener Darstellung und zusätzlicher Fremdverbindung. Er enthält keine fertige Einwilligungserklärung für Google Maps, YouTube oder einen anderen realen Anbieter. Auch die Sandbox ist auf eine passive Beispielansicht ausgelegt. Interaktive Dienste benötigen eine eigene technische und rechtliche Konfiguration.
  <section aria-labelledby="embed-title">
    <h2 id="embed-title">Zusätzliche Ansicht eines Fremdanbieters</h2>
    <p id="embed-info">Erst beim Laden verbindet sich Ihr Browser mit
      embed.example.invalid. Dabei werden Verbindungsdaten wie Ihre IP-Adresse
      an diesen Anbieter übertragen. Diese Beispieladresse ist fiktiv.
      Sie können die Seite ohne die zusätzliche Ansicht weiter nutzen.</p>
    <button type="button" id="load" aria-describedby="embed-info" hidden>
      Externe Beispielansicht einmal laden
    </button>
    <button type="button" id="remove" hidden>Externe Ansicht schließen</button>
    <p id="status" role="status"></p>
    <div id="host"></div>
    <noscript><p>Sie können die
      <a href="https://embed.example.invalid/view" rel="noreferrer">externe Beispielansicht</a>
      über einen Link öffnen.</p></noscript>
  </section>
<script>
const loadButton = document.querySelector('#load');
const removeButton = document.querySelector('#remove');
const host = document.querySelector('#host');
const status = document.querySelector('#status');

loadButton.addEventListener('click', () => {
  if (host.querySelector('iframe')) return;
  const frame = document.createElement('iframe');
  frame.title = 'Zusätzliche externe Beispielansicht';
  frame.referrerPolicy = 'no-referrer';
  frame.setAttribute('sandbox', '');
  frame.src = 'https://embed.example.invalid/view';
  host.append(frame);
  loadButton.hidden = true;
  removeButton.hidden = false;
  status.textContent = 'Die Verbindung zur externen Ansicht wurde angefordert.';
});

removeButton.addEventListener('click', () => {
  host.replaceChildren();
  removeButton.hidden = true;
  loadButton.hidden = false;
  status.textContent = 'Die Ansicht ist geschlossen. Bereits übertragene Daten werden dadurch nicht zurückgeholt.';
  loadButton.focus();
});

loadButton.hidden = false;
</script>
Die wesentliche Eigenschaft steht bereits vor dem Klick fest: Im Dokument gibt es noch kein externes iframe. Erst der Ereignishandler erzeugt es. Der Baustein speichert die Auswahl nicht und startet die externe Ansicht nach einem erneuten Seitenaufruf nicht automatisch. Das Schließen entfernt die Einbettung. Bereits übertragene Daten werden dadurch nicht zurückgeholt und mögliche Aktivitäten eines realen Anbieters nicht rückwirkend beseitigt.
referrerpolicy="no-referrer" beschränkt die Übermittlung der verweisenden Adresse. Es versteckt weder die IP-Adresse vor dem angefragten Server noch erzeugt es Anonymität. Die MDN-Dokumentation zu iframe beschreibt die einzelnen Attribute. Ein loading="lazy" wäre kein Ersatz für die Auswahl: Es verschiebt das Laden abhängig von der Sichtbarkeit und wartet nicht auf eine rechtlich passende Entscheidung.
So prüfen Sie den Baustein im Browser
Öffnen Sie die Netzwerkansicht der Entwicklerwerkzeuge, aktivieren Sie die Aufzeichnung und beginnen Sie mit einem frischen Browserzustand. Filtern Sie nach dem betreffenden Anbieter. Prüfen Sie außerdem die gespeicherten Daten und die tatsächlich erzeugten Elemente. Eine reine Sichtkontrolle des Platzhalters reicht nicht: Eine unsichtbare Einbettung könnte schon im Hintergrund aktiv sein.
| Schritt | Erwartetes Verhalten |
|---|---|
| Vor der Auswahl | Kein externes iframe und keine Anfrage an den optionalen Anbieter, auch nicht für dessen Vorschaubild |
| Bewusst aktivieren | Die Einbettung wird erst jetzt angelegt. Schaltfläche und Information sind auch über die Tastatur erreichbar. |
| Ansicht schließen | Die Einbettung wird entfernt. Die Möglichkeit zum erneuten Laden bleibt erreichbar. Bereits übertragene Daten bleiben übertragen. |
| Seite neu laden | Der Ausgangszustand erscheint erneut, wenn die Auswahl wie im Beispiel nicht gespeichert wird. |
| JavaScript ausschalten | Keine automatische Fremdverbindung; der alternative normale Link bleibt verfügbar. |
Die fiktive Beispieladresse ist kein erreichbarer Karten- oder Videodienst. Die Tabelle beschreibt die technische Grenze, die Sie mit dem tatsächlich vorgesehenen Anbieter überprüfen müssen. Gerätezugriffe, Weiterleitungen und weitere Empfänger dieses Anbieters sind zusätzlich zu betrachten. Eine erfolgreiche Anfrageprüfung belegt weder eine wirksame Einwilligung noch eine vollständige Barrierefreiheit. Für eine umfassendere Einwilligungsverwaltung kann weiterhin eine entsprechend geeignete Lösung erforderlich sein.
Eine praktische Checkliste für die Umsetzung
- Aufgabe der Grundseite festlegen: Welche Informationen und Handlungen müssen ohne optionale Dienste verfügbar sein?
- Ersten Aufruf prüfen: Browser mit frischem Zustand öffnen und Anfragen, Speicherzugriffe sowie nachgeladene Inhalte erfassen.
- Abhängigkeiten reduzieren: Fremde Schriftquellen, Vorschaubilder und zusätzliche Bibliotheken gezielt durch geeignete eigene Ressourcen ersetzen.
- Jeden Speicherzweck einzeln beschreiben: Inhalt, Auslöser, Dauer und Empfänger festhalten. Funktionsnamen allein reichen nicht.
- Beide Rechtsfragen beantworten: § 25 TDDDG für den Gerätezugriff und die DSGVO bei personenbezogenen Daten getrennt prüfen.
- Optionale Inhalte abgrenzen: Keine Vorabverbindung im Platzhalter. Informationen und Auswahl unmittelbar am betreffenden Inhalt anbieten.
- Unterseiten und Zustände testen: Direkte Einstiege, Formulare, Mobilansicht, fehlendes JavaScript und erneute Besuche berücksichtigen.
- Datenschutzhinweise abgleichen: Nur tatsächlich eingesetzte Verfahren beschreiben und die jeweils erforderlichen Informationen bereitstellen.
- Änderungen erneut bewerten: Neue Plugins, Kampagnen und Einbettungen können eine bisher bannerfreie Konstruktion verändern.
Zur Dokumentation genügt anfangs eine klare Tabelle mit Baustein, Zweck, Datenfluss, Speicherzugriff, Entscheidung und verantwortlicher Person. Entscheidend ist die überprüfbare Verbindung zum laufenden Angebot. Eine alte Freigabe für einen früheren Pluginstand ist kein Nachweis für eine später erweiterte Konfiguration. Auch ein Test nur der Startseite kann einen eingebetteten Dienst auf einer selten besuchten Unterseite übersehen.
Datenschutzhinweise bleiben Teil der Webseite
Weniger zusätzliche Dienste erleichtern häufig die Erklärung, ersetzen sie aber nicht. Wer ein Kontaktformular absendet, soll nachvollziehen können, wer seine Angaben verarbeitet und wofür. Für Serverprotokolle müssen Zweck, Umfang und Aufbewahrung zur tatsächlichen Betriebsweise passen. Die Europäische Kommission erläutert die Informationspflichten einschließlich Rechtsgrundlagen und Betroffenenrechten.
Hilfreich ist eine Abstimmung zwischen Entwicklung und verantwortlichem Unternehmen: Welche Dienstleister werden eingesetzt? Welche Rollen haben sie? Sind Vereinbarungen zur Auftragsverarbeitung erforderlich? Gibt es Übermittlungen in Drittländer? Diese Fragen werden durch eine eigene Schriftdatei nicht erledigt. Die Datenschutzgrundsätze der DSGVO bleiben auch bei einer bewusst schlanken Webseite maßgeblich.
Für bestehende Angebote ergänzt unser Beitrag Datenschutz auf Webseiten: Cookies, Tracking und klare Entscheidungen diesen Konstruktionsansatz um den Blick auf vorhandene Dienste und Einwilligungszustände. Hier steht die vorgelagerte Frage im Mittelpunkt: Welche zusätzlichen Vorgänge müssen wir überhaupt erst erzeugen?
Häufige Fragen zur Webseite ohne Cookie-Banner
Reicht es, alle Cookies zu entfernen?
Nein. Auch andere Speicherverfahren und Zugriffe können unter § 25 TDDDG fallen. Zusätzlich ist eine personenbezogene Datenverarbeitung gesondert zu beurteilen. Eine Liste mit null Cookies beschreibt deshalb nur einen Ausschnitt.
Sind Session-Cookies grundsätzlich ohne Einwilligung erlaubt?
Nein. Die kurze Dauer entscheidet nicht allein. Maßgeblich sind der konkrete Zweck und die Voraussetzungen einer gesetzlichen Ausnahme. Eine für eine angeforderte Anmeldung benötigte Sitzung ist anders zu bewerten als eine ungefragt gestartete Auswertung.
Ist selbst gehostete Statistik immer bannerfrei?
Nein. Erhebung und Konfiguration entscheiden. Eigene Server können ebenfalls Geräteinformationen auslesen oder personenbezogene Profile bilden. Ein individuelles Verfahren kann anders zu bewerten sein als ein anderes Produkt desselben Namens.
Verlangt jede externe Schriftart einen Cookie-Banner?
Das lässt sich so nicht sagen. Fremdverbindung, mögliche Gerätezugriffe und personenbezogene Verarbeitung müssen konkret untersucht werden. Eine rechtmäßig selbst bereitgestellte Schrift kann die Fremdverbindung vermeiden und damit die Konstruktion vereinfachen.
Kann ein Zwei-Klick-Verfahren einen allgemeinen Banner ersetzen?
Eine gezielte Auswahl am optionalen Inhalt kann eine passende Gestaltung sein. Voraussetzung sind unter anderem eine zutreffende Information und gegebenenfalls wirksame Einwilligung vor den betreffenden Vorgängen. Zwei Klicks allein belegen das nicht.
Darf die Webseite ohne Banner trotzdem ein Formular haben?
Ja, ein Formular führt nicht automatisch zu einem allgemeinen Cookie-Banner. Seine Datenverarbeitung und die eingesetzten Schutzverfahren müssen aber passend bewertet und erklärt werden. Ein externes CAPTCHA kann zusätzliche Fragen eröffnen.
Eine angenehm nutzbare Webseite ohne allgemeines Einwilligungsbanner entsteht durch konkrete Entscheidungen über Funktionen und Datenflüsse. Wer zusätzliche Dienste bewusst auswählt, notwendige Informationen zugänglich hält und Änderungen regelmäßig prüft, schafft dafür eine nachvollziehbare Grundlage. Bei einer neuen Webseite lässt sich diese Grundlage direkt in Konzeption und Entwicklung einbauen. Wir unterstützen Sie dabei.