Zugangsdaten und Anwendungsschlüssel geordnet verwalten
Bestand, Berechtigungen, Wechsel und Wiederherstellung als zusammenhängenden Lebenszyklus behandeln.
Ein Geheimnis braucht einen Zweck und einen Verantwortlichen
Geordnete Zugangsdatenverwaltung beginnt mit der Frage, welcher Zugang wofür existiert. Eine Zeichenfolge mit dem Namen API-Schlüssel erklärt weder ihre Berechtigung noch ihren Besitzer. Für jeden Zugang sollten Dienst, Umgebung, Zweck, Zuständigkeit und Widerrufsweg bekannt sein. Diese Informationen gehören in einen nachvollziehbaren Bestand, während der eigentliche geheime Wert nur an den dafür vorgesehenen geschützten Stellen liegt.
Unser Beitrag verbindet diese organisatorische Aufgabe mit einem ausführbaren kleinen Rotationsbeispiel. Zwei ausschließlich für den Versuch erzeugte Schlüssel demonstrieren die Übergabe von einer alten auf eine neue Version. Es werden keine produktiven Zugangsdaten gelesen oder ersetzt. Der vollständige Node-Baustein prüft echte HMAC-Nachrichten und zeigt, was während und nach dem Übergang tatsächlich akzeptiert wird.
Diese Unterscheidung ist wichtig: Ein funktionierender Beispielschlüssel ist kein Auftrag, vorhandene Originalschlüssel neu zu erzeugen. Manche Schlüssel sind Teil einer langfristigen Identität oder werden zum Entschlüsseln bestehender Daten benötigt. Ihre ungeprüfte Ersetzung kann einen irreversiblen Zugangsverlust verursachen. Der passende Wechsel richtet sich nach der tatsächlichen Verwendung und dem nachgewiesenen Wiederherstellungsweg statt nach einer pauschalen Aufräumregel.
Passwörter, Anwendungsschlüssel und Kennungen unterscheiden
Ein persönliches Passwort, ein technischer API-Schlüssel und eine öffentliche Client-Kennung erfüllen unterschiedliche Aufgaben. Auch ein privater Signaturschlüssel hat andere Folgen als ein austauschbarer Testzugang. Eine Bestandsliste sollte diese Unterschiede ausdrücklich benennen. Sonst wird ein harmloser öffentlicher Bezeichner unnötig als Geheimnis behandelt oder ein tatsächlich mächtiger technischer Zugang wie ein gewöhnliches Textelement weitergegeben.
Bei persönlichen Zugängen stehen individuelle Konten, passende zusätzliche Faktoren und ein geregelter Wiederherstellungsweg im Mittelpunkt. Ein gemeinsam verwendetes Administratorkonto erschwert die Zuordnung von Handlungen. Technische Zugänge sollten wiederum ihrem konkreten Prozess zugeordnet sein. Ein Hintergrunddienst benötigt nicht automatisch dieselben Rechte wie eine Person, die das gesamte System administriert. Die Trennung macht spätere Änderungen gezielter möglich.
Das Beispiel dieses Beitrags betrifft einen gemeinsam verwendeten technischen HMAC-Schlüssel. Er dient dazu, eine kleine Nachricht gegen Veränderung und unbekannte Erzeugung zu prüfen. Er verschlüsselt deren Inhalt nicht und ist kein Passwortspeicher. Jede Stelle mit diesem gemeinsamen Geheimnis könnte grundsätzlich eine passende Nachricht erzeugen. Der Nachweis gilt also nicht als unabhängige Unterschrift einer einzelnen Person.
Den Bestand ohne geheime Werte dokumentieren
Eine nützliche Zeile im Zugangsbestand enthält etwa Dienst, Zweck, Umgebung, zuständige Rolle, Berechtigungsumfang, Speicherortverweis, Schlüsselkennung und letzten geprüften Wechsel. Dazu kommen der Weg für Entzug und Wiederherstellung. Der geheime Wert selbst muss dafür nicht in einem allgemeinen Projektprotokoll stehen. Eine eindeutige Kennung erlaubt die Zuordnung von Vorgängen, ohne den Zugang durch seine Dokumentation gleichzeitig offenzulegen.
Für einen Wechsel wird festgehalten, welche Systeme den Zugang verwenden und in welcher Reihenfolge sie umgestellt werden. Dazu gehören auch selten laufende Hintergrundaufgaben und Wiederherstellungsabläufe. Eine scheinbar erfolgreiche neue Verbindung auf einem Arbeitsplatz beweist nicht, dass alle Verbraucher umgestellt wurden. Die Bestandsübersicht soll diese Abhängigkeiten konkret machen und eine überprüfbare Abschlussentscheidung ermöglichen.
Eine Zuständigkeit beschreibt außerdem, wer einen unerwarteten Ausfall oder eine vermutete Offenlegung bearbeitet. Diese Rolle braucht den tatsächlichen Widerrufsweg und darf ihn nicht erst im Vorfall suchen müssen. Der Bestand wird damit zu einer Arbeitsgrundlage. Eine bloße Sammlung kryptischer Zeichenfolgen ohne Zweck und Lebenszyklus hilft bei einer Störung deutlich weniger und vergrößert gleichzeitig die Zahl unkontrollierter Geheimniskopien.
Umgebungen und Rechte bewusst begrenzen
Entwicklung, Prüfung und Produktion sollten nicht zufällig denselben mächtigen Zugang verwenden. Getrennte technische Identitäten erleichtern eine passende Rechtevergabe und einen gezielten Entzug. Welche Trennung die jeweilige Plattform tatsächlich unterstützt, wird konkret geprüft. Ein nur anders benannter Konfigurationseintrag ist noch keine getrennte Identität, wenn dahinter derselbe geheime Wert mit denselben Rechten steckt.
Der Umfang richtet sich nach der tatsächlichen Aufgabe. Ein lesender Bericht benötigt nicht allein deshalb Schreibrechte, weil die Schnittstelle sie ebenfalls anbietet. Eine Berechtigung wird nach Möglichkeit für den passenden Bereich begrenzt und mit einem echten erlaubten sowie einem echten nicht erlaubten Fall überprüft. Die Zeichenfolge selbst verrät nicht zuverlässig, welche Möglichkeiten sie beim Anbieter besitzt.
Der Rotationsbaustein unten besitzt keine Mandantenverwaltung oder Rollenentscheidung. Ein gültiger Nachrichtenprüfwert bestätigt nur den gezeigten kryptografischen Zusammenhang. Er entscheidet nicht, ob eine konkrete Person einen bestimmten Kundenbereich bearbeiten darf. Diese fachliche Autorisierung muss im eigentlichen Zielsystem unabhängig geprüft werden. Auch ein korrekt verwalteter Anwendungsschlüssel darf nicht zur pauschalen Abkürzung aller weiteren Zugriffsregeln werden.
Geheimnisse an der passenden Systemgrenze halten
Ein im Browser ausgeliefertes Skript kann keinen darin enthaltenen geheimen Anwendungsschlüssel vor seinen Empfängern verbergen. Auch ein in einer mobilen Anwendung mitgelieferter gemeinsamer geheimer Wert ist keine belastbare allgemeine Servergrenze. Öffentliche Kennungen können dort sinnvoll sein, müssen aber von tatsächlichen Geheimnissen unterschieden werden. Die konkrete Architektur soll den Zugang an der Stelle halten, die seine Befugnisse wirklich kontrolliert.
Serverseitige Umgebungsvariablen sind ein möglicher Bereitstellungsweg. Sie sind nicht automatisch verschlüsselt und ersetzen weder Rechte am System noch einen geregelten Umgang mit Prozessabbildern, Diagnoseausgaben und Sicherungen. Ein ausdrücklich gewählter Geheimnisspeicher kann andere Verwaltungsfunktionen bieten. Entscheidend ist seine tatsächliche Einbindung. Ein Produktname allein beweist nicht, dass die Anwendung den Wert nur passend abruft und anschließend korrekt behandelt.
Eine private Konfigurationsdatei muss außerhalb der öffentlichen Auslieferung liegen und passende Rechte besitzen. Das Verbergen in einer allgemeinen Dokumentdatei oder einer zufälligen Dateiendung ist keine solche Grenze. Zugleich sollten Diagnosehilfen nicht einfach den gesamten Konfigurationsbestand ausgeben. Für die folgende Prüfung verwenden wir eigene kurzlebige Versuchswerte im Arbeitsspeicher und speichern sie nicht als Teil des Prüfergebnisses.
Einen Wechsel als geplanten Ablauf entwickeln
Unser kleiner Fall beginnt mit einem aktiven alten Schlüssel. Die erste Konfiguration erzeugt und prüft Nachrichten damit. Im nächsten Schritt kommt der neue aktive Schlüssel hinzu. Der alte bleibt während des Übergangs nur für die Prüfung vorhanden. Neu erzeugte Nachrichten verwenden bereits die neue Kennung. Nach dem kontrollierten Übergang fehlt der alte Schlüssel im aktuellen Prüfbestand und wird nicht mehr akzeptiert.
Dieser überlappende Ablauf eignet sich nicht automatisch für jedes Geheimnis. Ein kompromittierter Zugang kann einen sofortigen Entzug erfordern. Ein Entschlüsselungsschlüssel kann für historische Daten weiterhin benötigt werden. Ein externer Anbieter kann andere Wechselmechanismen vorgeben. Deshalb wird der Ablauf an der tatsächlichen Art des Geheimnisses ausgerichtet. Der Versuch zeigt eine bewusst kleine HMAC-Versionierung und keine universelle Rolloutanweisung.
Die Rückkehr zu einem früheren Programmstand darf einen absichtlich entzogenen Zugang nicht versehentlich wieder aktivieren. Programmversion und Geheimniskonfiguration sind deshalb gemeinsam zu betrachten. Eine Wiederherstellung muss den aktuellen Entzugsstand respektieren. Das Beispiel erzeugt neue getrennte Konfigurationsobjekte und verändert den alten Eingabebestand nicht stillschweigend. Die tatsächliche produktive Umschaltung und ihre atomare Verteilung sind zusätzliche Integrationsaufgaben.
Die Schlüsselkennung an die Nachricht binden
Jede Beispielnachricht enthält eine Schlüsselkennung, eine Ereigniskennung, einen Zeitwert und einen HMAC-Prüfwert. Die Kennung ermöglicht die Auswahl des passenden vorhandenen Schlüssels. Sie ist selbst kein Geheimnis. Im berechneten Material stehen außerdem ein fester Zweckbezeichner und der SHA-256-Fingerabdruck der tatsächlichen Nachrichtenbytes. Dadurch werden die gezeigten Felder und die konkreten Bytes gemeinsam in den Prüfwert einbezogen.
Die Nachrichtenbytes werden nicht vor der Prüfung als JSON umgeschrieben. Ein semantisch ähnlicher Text mit anderen Leerzeichen hat andere Bytes und erhält einen anderen Prüfwert. Sender und Empfänger müssen dieselbe tatsächlich vereinbarte Darstellung verwenden. Das ist ein bewusst eigenes kleines Lehrformat und kein nachgebauter Standard eines bestimmten Versanddienstes. Für eine echte Anbieteranbindung gelten dessen geprüfte Schnittstelle und Signaturregeln.
Für die Berechnung verwenden wir die HMAC-Funktion der Node-Kryptografiebibliothek mit SHA-256. Der Vergleich verwendet gleich lange dekodierte Prüfwerte und die dafür vorgesehene Node-Funktion. Daraus folgt keine Aussage, dass jede umgebende Programmzeile automatisch zeitunabhängig wäre. Der Baustein implementiert keine eigene Hashfunktion. Seine Aufgabe ist die nachvollziehbare Einbindung vorhandener Kryptografie in die Versionierung des begrenzten Beispiels.
Node.js: Crypto · RFC 2104: HMAC
Den vollständigen Beispielbaustein ausführen
Der folgende Code akzeptiert eine begrenzte Anzahl eindeutig benannter Schlüssel. Genau ein Eintrag muss aktiv sein und zur aktiven Kennung passen. Die anderen vorhandenen Einträge dürfen nur prüfen. Jeder geheime Beispielwert muss genau 32 Bytes als sechzehnzimaler Text darstellen. Diese Formprüfung ist kein Zufallsnachweis. Für den tatsächlichen Versuch werden die Werte mit randomBytes erzeugt und nicht als feste veröffentlichte Zeichenfolge verwendet.
Die Rückgabe des Bausteins zeigt die aktiven Kennungen, legt die geheimen Puffer aber nicht als gewöhnliche Objekteigenschaften offen. Eine normale JSON-Ausgabe des Rückgabeobjekts enthält daher keine Schlüsselwerte. Diese Begrenzung ist keine Verschlüsselung des Arbeitsspeichers und keine Abwehr gegen eine bereits kompromittierte Laufzeit. Sie verhindert lediglich die hier geprüfte versehentliche Serialisierung und hält den öffentlichen Konfigurationsüberblick von den verwendbaren Geheimnissen getrennt.
import {createHash, createHmac, timingSafeEqual} from 'node:crypto';
const idPattern=/^[a-z][a-z0-9_-]{0,31}$/;
const validTime=value=>Number.isSafeInteger(value)&&value>=0;
const validBody=body=>Buffer.isBuffer(body)&&body.length<=65_536;
const material=(kid,id,issuedAt,body)=>['demo-webhook-v1',kid,id,String(issuedAt),
  createHash('sha256').update(body).digest('hex')].join('\n');
export function makeKeyring({activeId,keys}) {
  if (!idPattern.test(activeId)||!Array.isArray(keys)||keys.length<1||keys.length>4)
    throw Error('Ungültige Schlüsselkonfiguration.');
  const store=new Map();let activeCount=0;
  for(const entry of keys) {
    if (!entry||typeof entry.id!=='string'||!idPattern.test(entry.id)||store.has(entry.id)
      ||!['active','verify_only'].includes(entry.state)
      ||typeof entry.hex!=='string'||!/^[0-9a-f]{64}$/.test(entry.hex))
      throw Error('Ungültiger Schlüsseleintrag.');
    if(entry.state==='active')activeCount++;
    store.set(entry.id,{state:entry.state,key:Buffer.from(entry.hex,'hex')});
  }
  if(activeCount!==1||store.get(activeId)?.state!=='active')
    throw Error('Genau ein aktiver Schlüssel muss zugeordnet sein.');
  return Object.freeze({
    activeId,
    keyIds:Object.freeze([...store.keys()]),
    sign(body,id,issuedAt) {
      if(!validBody(body)||typeof id!=='string'||!idPattern.test(id)||!validTime(issuedAt))
        throw Error('Ungültige Nachricht.');
      return {kid:activeId,id,issuedAt,mac:createHmac('sha256',store.get(activeId).key)
        .update(material(activeId,id,issuedAt,body),'utf8').digest('hex')};
    },
    verify(body,envelope,now) {
      if(!validBody(body)||!envelope||typeof envelope!=='object'||Array.isArray(envelope)
        ||Object.keys(envelope).sort().join(',')!=='id,issuedAt,kid,mac'
        ||typeof envelope.kid!=='string'||!idPattern.test(envelope.kid)
        ||typeof envelope.id!=='string'||!idPattern.test(envelope.id)
        ||!validTime(envelope.issuedAt)||!validTime(now)
        ||Math.abs(now-envelope.issuedAt)>300
        ||typeof envelope.mac!=='string'||!/^[0-9a-f]{64}$/.test(envelope.mac))
        return {ok:false,reason:'invalid_message'};
      const entry=store.get(envelope.kid);
      if(!entry)return {ok:false,reason:'unknown_key'};
      const expected=createHmac('sha256',entry.key)
        .update(material(envelope.kid,envelope.id,envelope.issuedAt,body),'utf8').digest();
      if(!timingSafeEqual(expected,Buffer.from(envelope.mac,'hex')))
        return {ok:false,reason:'signature_mismatch'};
      // Authentication within this demo, not authorisation or replay prevention.
      return {ok:true,kid:envelope.kid,id:envelope.id};
    }
  });
}
export function safeAudit(result) {
  // Deliberately allowlisted, no arbitrary object serialisation.
  if(result?.ok===true)return {event:'verification',outcome:'accepted',kid:result.kid};
  const reason=['invalid_message','unknown_key','signature_mismatch'].includes(result?.reason)
    ?result.reason:'invalid_message';
  return {event:'verification',outcome:'rejected',reason};
}
Zeitfenster begrenzen und Wiederholungen gesondert behandeln
Die Beispielprüfung akzeptiert einen Zeitwert mit höchstens fünf Minuten Abstand zum übergebenen aktuellen Zeitpunkt. Die Grenze gilt in beide Richtungen als ausdrücklich gewählte Toleranz. Ein größerer Abstand wird abgewiesen. Diese Regel kann sehr alte oder weit in der Zukunft liegende Nachrichten aus dem kleinen Versuch ausschließen. Sie ist keine allgemeine Garantie über synchronisierte Uhren oder reale Transportlaufzeiten.
Innerhalb dieses Fensters kann dieselbe gültige Nachricht weiterhin mehrfach geprüft werden. Das wird ausdrücklich getestet. Ein HMAC und ein Zeitwert sind noch keine dauerhafte Wiederholungssperre. Für eine tatsächlich schreibende Verarbeitung braucht die Ereigniskennung einen passenden atomaren Abgleich mit dem Verarbeitungszustand. Andernfalls könnte eine wiederholte gültige Nachricht dieselbe fachliche Aktion erneut auslösen.
Diese Trennung ist wesentlich für eine realistische Bewertung. Der Baustein prüft Authentizität im Rahmen des gemeinsam bekannten Schlüssels und erkennt die gezeigten Veränderungen. Er verarbeitet keinen Auftrag und vergibt keine Berechtigungen. Eine produktive Anbindung muss zusätzlich Transport, Wiederholung, Zielberechtigung und fachliches Ergebnis prüfen. Die erfolgreiche Rückgabe des Beispiels wird deshalb nicht als vollständige Sicherheitsfreigabe einer Schnittstelle bezeichnet.
Protokolle durch eine erlaubte Feldauswahl begrenzen
Die kleine Protokollfunktion übernimmt ausschließlich ausdrücklich vorgesehene Informationen: Art des Vorgangs, Annahme oder Ablehnung und eine bekannte Kennung oder einen begrenzten Fehlergrund. Sie serialisiert nicht das gesamte empfangene Objekt. Eine zusätzliche Eigenschaft mit einem Geheimnis wird deshalb nicht automatisch protokolliert. Die tatsächlichen Prüfungen kontrollieren diese Feldbegrenzung mit unerwarteten zusätzlichen Inhalten.
Eine erlaubte Feldauswahl ist hier hilfreicher als der Versuch, nachträglich jede denkbare geheime Zeichenfolge aus einer beliebigen Gesamtausgabe zu entfernen. Sie ist trotzdem nur ein Baustein. Andere Protokollstellen, HTTP-Hilfen oder Absturzberichte können weiterhin sensible Daten enthalten. Die eigene Anwendung muss diese realen Wege prüfen. Unser kleiner Nachweis untersucht nur die gezeigte Funktion und ihre tatsächlich ausgegebenen Felder.
Bei einer Ablehnung braucht der Betrieb einen verständlichen Grund, aber keine vollständige Kopie des Geheimnisses oder des vertraulichen Inhalts. Exakte Werte gehören nicht allein zur bequemeren Fehlersuche in allgemeine öffentliche Ausgaben. Zugleich müssen berechtigte Verantwortliche den betroffenen Zugang anhand seiner Kennung finden können. Gute Protokollierung verbindet diese Zuordnung mit einer angemessenen Begrenzung des Inhalts.
54 ausgeführte Prüfungen der drei Konfigurationsstände
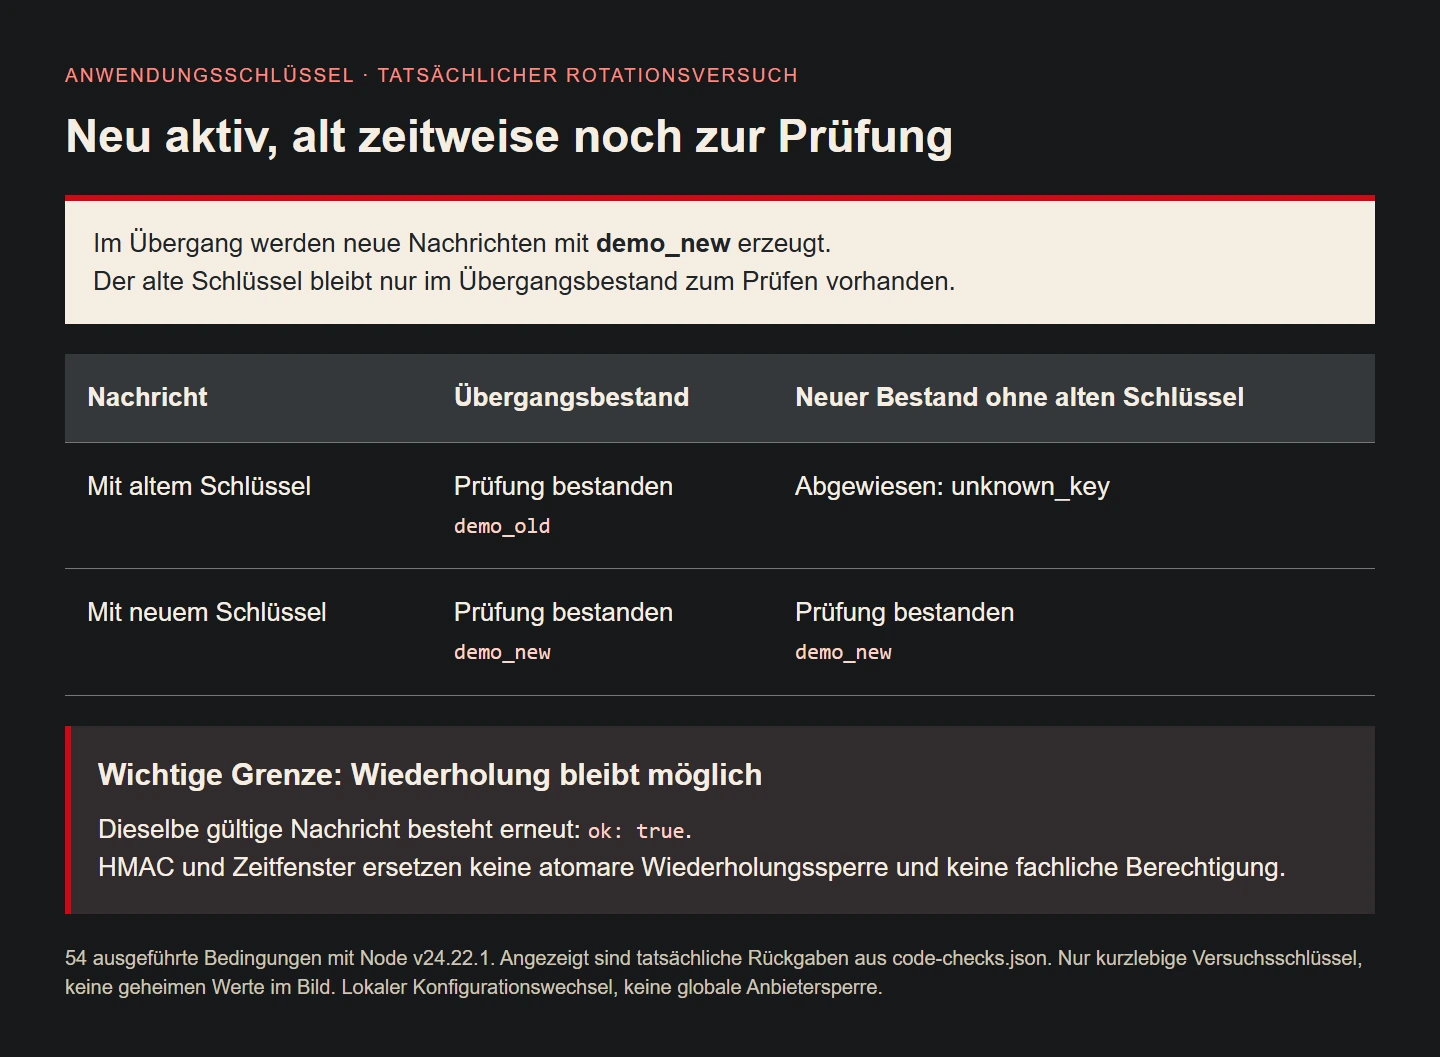
Der Versuch umfasst 54 tatsächlich ausgeführte Bedingungen mit Node 24.22.1. Im ersten Stand gilt nur der alte Schlüssel. Im Übergang werden alte und neue Nachrichten geprüft, während neue Nachrichten die neue Kennung verwenden. Im letzten Stand wird eine alte Nachricht wegen des entfernten Schlüssels abgewiesen. Die neue Nachricht bleibt prüfbar. Die Eingabekonfiguration wird durch den Übergang nicht stillschweigend verändert.
Weitere Fälle verändern Inhalt, Ereigniskennung, Zeitwert und Schlüsselkennung. Die jeweiligen Prüfungen schlagen fehl. Ungültige oder zu kurze Prüfwerte, zusätzliche Nachrichteneigenschaften, zu große Inhalte und unpassende Zeittypen werden ebenfalls abgewiesen. Für die Konfiguration werden doppelte Kennungen, zwei aktive Einträge, ein fehlender aktiver Eintrag sowie unpassendes Schlüsselmaterial geprüft. Fehlermeldungen enthalten keine Versuchsschlüssel.
Die Abbildung zeigt tatsächliche Rückgaben dieser drei Stände und den ausdrücklich erfolgreichen Wiederholungsfall. Sie ist kein Bild eines realen Schlüsselspeichers und zeigt keine produktiven Werte. Die Versuchsschlüssel werden im Prozess neu erzeugt und nicht als Ergebnis gespeichert. Der Nachweis belegt die kleine Rotation und ihre Grenzen, keine Wiederherstellungsfähigkeit oder Sicherheitsabnahme einer bestehenden Kundenanwendung.
Eine Offenlegung durch Entzug behandeln
Wird ein tatsächlich verwendbarer Schlüssel offengelegt, entfernt das Löschen aus einer einzelnen Datei nicht seine Befugnisse. Der Zugang muss über den zuständigen Dienst oder die eigene maßgebliche Konfiguration behandelt werden. Welche Sofortmaßnahmen erforderlich sind, hängt von Zweck und möglichen Folgen ab. Danach werden die tatsächlichen Verbraucher gezielt umgestellt und überprüft. Eine veraltete Kopie kann weiterhin in Protokollen oder Sicherungen liegen.
Auch die Ursache gehört zur Bearbeitung. Kam der Wert aus einer Diagnoseausgabe, einem veröffentlichten Paket oder einer unpassenden Weitergabe? Ohne diese Klärung könnte der Ersatzschlüssel denselben Weg nehmen. Der Ablauf sollte deshalb Zuständigkeit, Entzug, geprüften Ersatz und bereinigte Ausgabepfade umfassen. Ein bloßer neuer Dateiname ist noch keine abgeschlossene Behandlung eines wirksamen Zugangs.
Dieser Beitrag führt keinen solchen produktiven Entzug aus. Das Beispiel entfernt lediglich einen eigenen Versuchsschlüssel aus einem neuen lokalen Prüfbestand. Es ersetzt keinen Vorfallplan und gibt keine pauschale Aussage über fremde Dienste ab. Die praktische Lehre ist die Trennung zwischen dem geheimen Wert als gespeicherter Kopie und der tatsächlichen Berechtigung, die eine maßgebliche Gegenstelle damit weiterhin verbindet.
Wiederherstellung und Übergabe tatsächlich prüfen
Ein sicher abgelegter Schlüssel kann trotzdem betrieblich unbrauchbar sein, wenn niemand den richtigen Wiederherstellungsweg kennt. Prüfen Sie deshalb, ob die zuständige Rolle den benötigten Zugang im vorgesehenen Verfahren wieder bereitstellen kann. Das verlangt keine Offenlegung in allgemeinen Dokumenten. Es verlangt einen nachvollziehbaren Ablauf, passende Berechtigungen und eine geeignete kontrollierte Prüfung mit dem jeweiligen konkreten Dienst.
Bei langfristigen Signatur- oder Entschlüsselungsidentitäten ist die Bedeutung historischer Werte besonders wichtig. Eine Sicherung muss zum tatsächlichen Datenbestand passen. Eine neu erzeugte Zeichenfolge kann den verlorenen ursprünglichen Schlüssel nicht automatisch ersetzen. Deshalb werden bestehende Originalwerte nicht ohne Kenntnis ihres Zwecks gelöscht oder stillschweigend erneuert. Die Entscheidung richtet sich nach der realen Identität und ihren Abhängigkeiten.
Bei einer Teamübergabe werden Verantwortlichkeiten, Verbraucher, Kennungen und Wiederherstellungswege überprüft. Nicht mehr benötigte persönliche Berechtigungen werden über den passenden zuständigen Ablauf entzogen. Der bloße Besitz einer alten Projektkopie darf nicht die einzige Beschreibung eines Zugangs sein. Eine gute Übergabe hinterlässt einen aktuellen verständlichen Bestand und keinen neuen unkontrollierten Verteiler geheimer Werte.
Die Ordnung mit den tatsächlichen Abhängigkeiten pflegen
Der Zugangsbestand verändert sich mit neuen Diensten, zusätzlichen Hintergrundaufgaben und getrennten Umgebungen. Eine regelmäßige fachliche Durchsicht fragt deshalb, ob Zweck, Umfang und zuständige Rolle noch stimmen. Selten genutzte Zugänge verdienen dabei Aufmerksamkeit, weil ein fehlender Verbraucher im normalen Tagesbetrieb lange unbemerkt bleiben kann. Die Prüfung orientiert sich an tatsächlichen Abhängigkeiten statt an der Länge einer Passwortliste.
Die Beispielrotation macht die grundlegenden Zustände anschaulich: neu erzeugen nur für einen geklärten Zweck, aktiv verwenden, gegebenenfalls noch begrenzt prüfen und anschließend gezielt entziehen. Je nach Schlüsselart kommen Archivierung oder weitere Wiederherstellungsanforderungen hinzu. Diese Unterschiede gehören in den Vertrag. Ein einziger pauschaler Knopf zum Ersetzen aller Geheimnisse wäre dafür keine fachlich ausreichende Verwaltung.
Geordnete Verwaltung verbindet begrenzte Rechte, nachvollziehbare Zuständigkeit, geschützte Bereitstellung und überprüfbare Lebenszyklen. Der vollständige Code hilft, einen konkreten kleinen Übergang zu verstehen. Für die eigene Anwendung werden darauf aufbauend die realen Zugänge und ihre maßgeblichen Gegenstellen geprüft. So entsteht ein arbeitsfähiger Bestand, dessen Ordnung nicht durch zusätzliche Geheimniskopien oder unbelegte Sicherheitsversprechen erkauft wird.
Unterschiedliche Zugänge brauchen unterschiedliche Fragen
| Art | Zentrale Prüffrage |
|---|---|
| Persönlicher Zugang | Individuelle Zuständigkeit und Wiederherstellung geregelt? |
| Technischer API-Zugang | Umgebung, Prozess, Umfang und Widerruf bekannt? |
| Gemeinsamer HMAC-Schlüssel | Beide Gegenstellen und Übergangsstand abgestimmt? |
| Entschlüsselungsschlüssel | Historische Daten und Originalwert wiederherstellbar? |
| Private Signaturidentität | Folgen eines Ersatzes für bestehende Identität geklärt? |
| Öffentliche Kennung | Tatsächlich ohne geheime Befugnis auslieferbar? |
Checkliste für den tatsächlichen Bestand
- Zweck, Umgebung, zuständige Rolle und Verbraucher dokumentieren.
- Geheime Werte aus allgemeinen Projektprotokollen heraushalten.
- Öffentliche Kennungen von tatsächlich verwendbaren Geheimnissen unterscheiden.
- Rechte und Umgebungen nach tatsächlichem Bedarf begrenzen.
- Bereitstellung, Diagnoseausgaben und Sicherungen konkret prüfen.
- Wechsel passend zur Schlüsselart und zum Anbieter planen.
- Originalwerte mit historischer Bedeutung nicht ungeprüft ersetzen.
- Aktivierung, Übergang und Entzug mit echten Gegenfällen prüfen.
- Wiederholungsabwehr und fachliche Autorisierung separat behandeln.
- Wiederherstellung und Teamübergabe im vorgesehenen Verfahren erproben.
Quellen und Prüfstand
Primärquellen am 09.11.2026 geprüft. Eigenes begrenztes HMAC-Lehrformat mit 54 tatsächlich ausgeführten Node-Bedingungen. Ausschließlich kurzlebige Versuchsschlüssel, keine produktiven Zugänge gelesen oder verändert. Keine vollständige Schnittstellen- oder Wiederherstellungsfreigabe.